WireGuard là một giao thức và triển khai VPN tầng 3 được thiết kế lại từ đầu, nổi tiếng nhờ mã nguồn mở, tốc độ cao và cấu hình cực gọn. Điểm khác biệt cốt lõi là toàn bộ phần mã đi xử lý nằm gọn trong khoảng 4.000 dòng, nhờ đó mọi thao tác kiểm toán bảo mật đều khả thi trong thời gian thực tế.
Thay vì xây dựng trên nền tảng IPsec hay OpenVPN với hàng chục nghìn dòng và lớp trừu tượng dày đặc, WireGuard bắt đầu từ nguyên lý đơn giản nhất có thể. Kết quả là hiệu năng throughput vượt trội, độ trễ thấp và quy trình cấu hình chỉ còn vài dòng.
Cryptokey routing
Nguyên lý nền tảng của WireGuard là cryptokey routing. Mỗi peer được định danh bằng một cặp khóa Curve25519 và gán trực tiếp một địa chỉ IP thuộc dải 32-bit, ví dụ 10.0.0.1/24. Khi gói tin đến, hệ thống tìm peer sở hữu khóa công khai tương ứng và định tuyến bằng chính khóa đó, không cần bảng tra cứu địa tuyến phức tạp.
Ý tưởng này biến việc định tuyến thành thao tác so khớp khóa công khai, loại bỏ hoàn toàn bảng định tuyến phụ thuộc trạng thái. Nhờ đó, toàn bộ cấu hình một peer chỉ gồm hai khóa và một địa chỉ IP, và việc roaming (đổi địa chỉ IP nguồn) được xử lý tự động.
Handshake Noise và tính bảo mật
WireGuard sử dụng giao thức Noise_IK, biến thể của khung Noise Protocol Framework, với một lượt bắt tay duy nhất thay vì nhiều lượt như IKEv2 hay TLS. Quá trình bắt tay dựa trên khóa tĩnh Curve25519 theo kiểu OpenSSH, kết hợp ephemeral key cho mỗi phiên, mang lại tính bảo mật trước (perfect forward secrecy).
Gói tin được mã hóa bằng ChaCha20-Poly1305, một lựa chọn nhanh trên CPU không có phần cứng hỗ trợ AES. Dữ liệu mã hóa đóng gói trong UDP, tránh bỏ qua tầng TCP tạo vấn đề vùng chết (head-of-line blocking) khi mất gói.
Cookie và chống tấn công từ chối dịch vụ
Một trong những điểm mạnh thiết kế nổi bật là cơ chế cookie. Thay vì phải công khai khóa để xử lý gói tin đầu tiên, máy chủ chưa xác thực sẽ yêu cầu phản hồi MAC đúng trong khoảng thời gian ngắn. Chỉ khi cookie hợp lệ, máy chủ mới cấp phát bộ nhớ và thực sự xử lý bắt tay.
Cách tiếp cận này giúp WireGuard chống được tấn công khuếch đại và tấn công từ chối dịch vụ ngay từ gói tin đầu tiên, một điểm yếu kinh điển của các VPN dựa trên IPsec và OpenVPN.
Cấu hình tối giản
Một tệp cấu hình phía máy chủ thường chỉ cần vài dòng:
[Interface]
Address = 10.0.0.1/24
ListenPort = 51820
PrivateKey = khoa_bi_mat_cua_may_chu
[Peer]
PublicKey = khoa_cong_khai_cua_thiet_bi
AllowedIPs = 10.0.0.2/32
Phía thiết bị chỉ cần khai báo public key của máy chủ và một địa chỉ IP trong dải đã cấp. Trường AllowedIPs đóng hai vai trò: vừa là danh sách nguồn được phép gán địa chỉ, vừa là quy tắc định tuyến đến peer đó, giúp loại bỏ hoàn toàn khái niệm định tuyến tĩnh.
So sánh với OpenVPN và IPsec
| Tiêu chí | WireGuard | OpenVPN | IPsec |
|---|---|---|---|
| Quy mô mã nguồn | Khoảng 4.000 dòng | Hàng trăm nghìn dòng | Phụ thuộc cài đặt |
| Mật mã | ChaCha20-Poly1305 | AES-GCM, Blowfish | AES-GCM, ChaCha20 |
| Đóng gói | UDP | UDP hoặc TCP | ESP, không ổn định với NAT |
| Bắt tay | Một lượt (Noise_IK) | Nhiều lượt | IKEv2 nhiều lượt |
| Chạy trong kernel | Có | Không | Có |
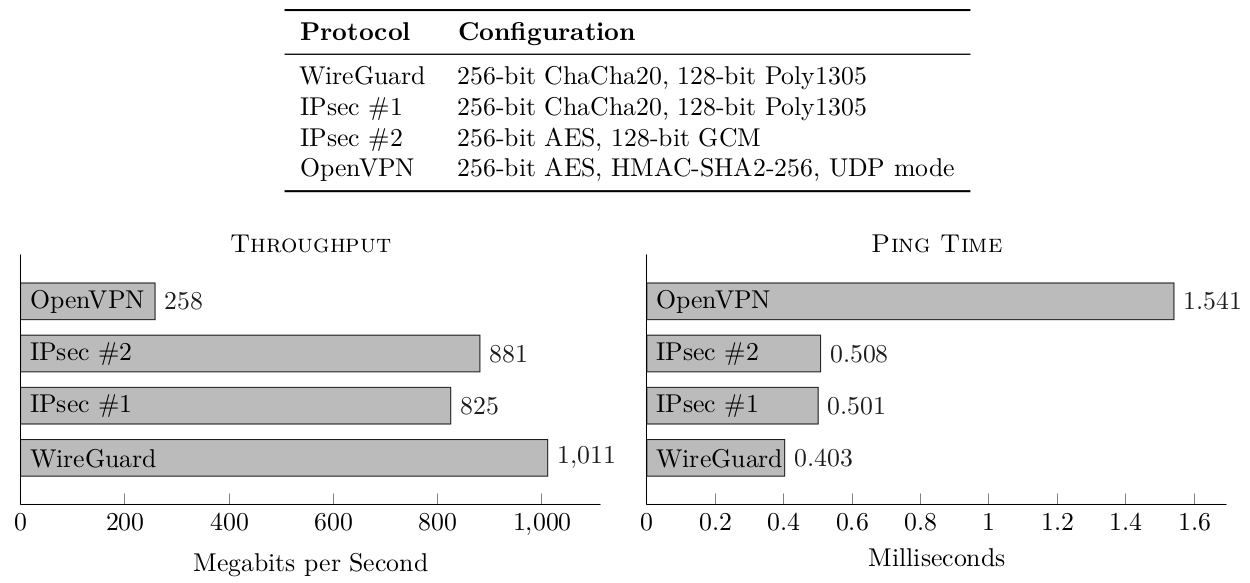
Nhờ tích hợp trực tiếp trong kernel Linux, WireGuard tránh được chi phí chuyển đổi ngữ cảnh user-space, giữ CPU thấp ngay cả ở tốc độ vài gigabit mỗi giây. Đây là lý do nó nhanh hơn hẳn OpenVPN trên phần lớn phần cứng phổ thông.
Hạn chế cần biết
WireGuard đánh đổi một số tính năng doanh nghiệp để đổi lấy sự tối giản. Giao thức không hỗ trợ thuật toán mã hóa có thể thương lượng động, không có hệ thống thẩm định CA tập trung như IPsec, và chưa có cơ chế quản lý tập trung sẵn có như OpenVPN Access Server. Việc thay đổi khóa định kỳ cũng cần thao tác thủ công.
Tóm lại, WireGuard phù hợp khi bạn cần một VPN nhanh, dễ cấu hình và đủ tin cậy để kiểm toán; còn khi doanh nghiệp cần tuân thủ chính sách phức tạp và quản lý tập trung nhiều người dùng, các giải pháp truyền thống vẫn có ưu thế về quy trình.
Nguồn tham khảo: wireguard.com, WireGuard Protocol, Wikipedia – WireGuard, Bài báo kỹ thuật WireGuard.