TLS 1.3 là gì? Giao thức bảo mật kết nối Internet
TLS 1.3 là phiên bản mới nhất của giao thức Transport Layer Security, chuẩn mã hóa được dùng phổ biến nhất để bảo vệ kết nối HTTPS giữa trình duyệt và máy chủ web. TLS 1.3 rút gọn quá trình bắt tay xuống chỉ một chuyến đi khứ hồi, bỏ hẳn các thuật toán yếu và giảm độ trễ, giúp website tải nhanh hơn đáng kể so với TLS 1.2.
TLS đảm nhận việc gì
TLS là lớp bảo mật nằm giữa tầng ứng dụng và tầng vận chuyển TCP. Nó cung cấp ba dịch vụ cơ bản cho mọi kết nối HTTPS:
- Bảo mật tính toàn vẹn: phát hiện mọi dữ liệu bị sửa đổi trên đường truyền.
- Bảo mật tính bảo mật: mã hóa nội dung để không ai đọc được khi bị theo dõi.
- Xác thực đối tác: chứng minh máy chủ thật sự là chủ sở hữu tên miền thông qua chứng chỉ số.
Hai giao thức trước đó là SSL 2.0 và SSL 3.0 đã bị loại bỏ hoàn toàn sau các lỗ hổng nghiêm trọng như POODLE và DROWN. TLS 1.2 và TLS 1.3 là những phiên bản đang được sử dụng.
Bắt tay TLS 1.3 khác gì TLS 1.2
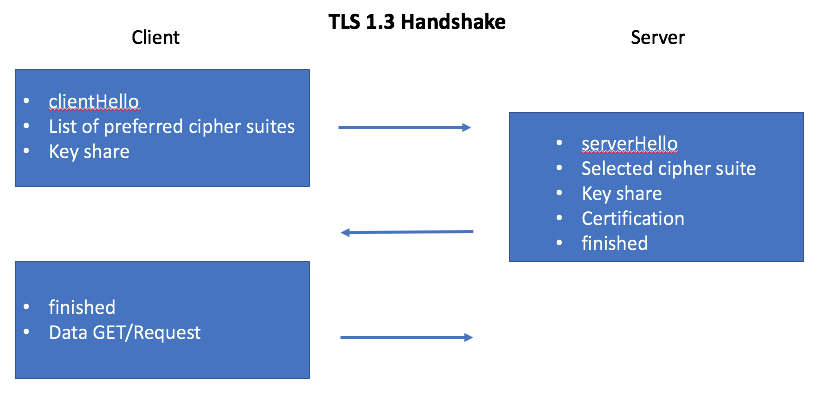
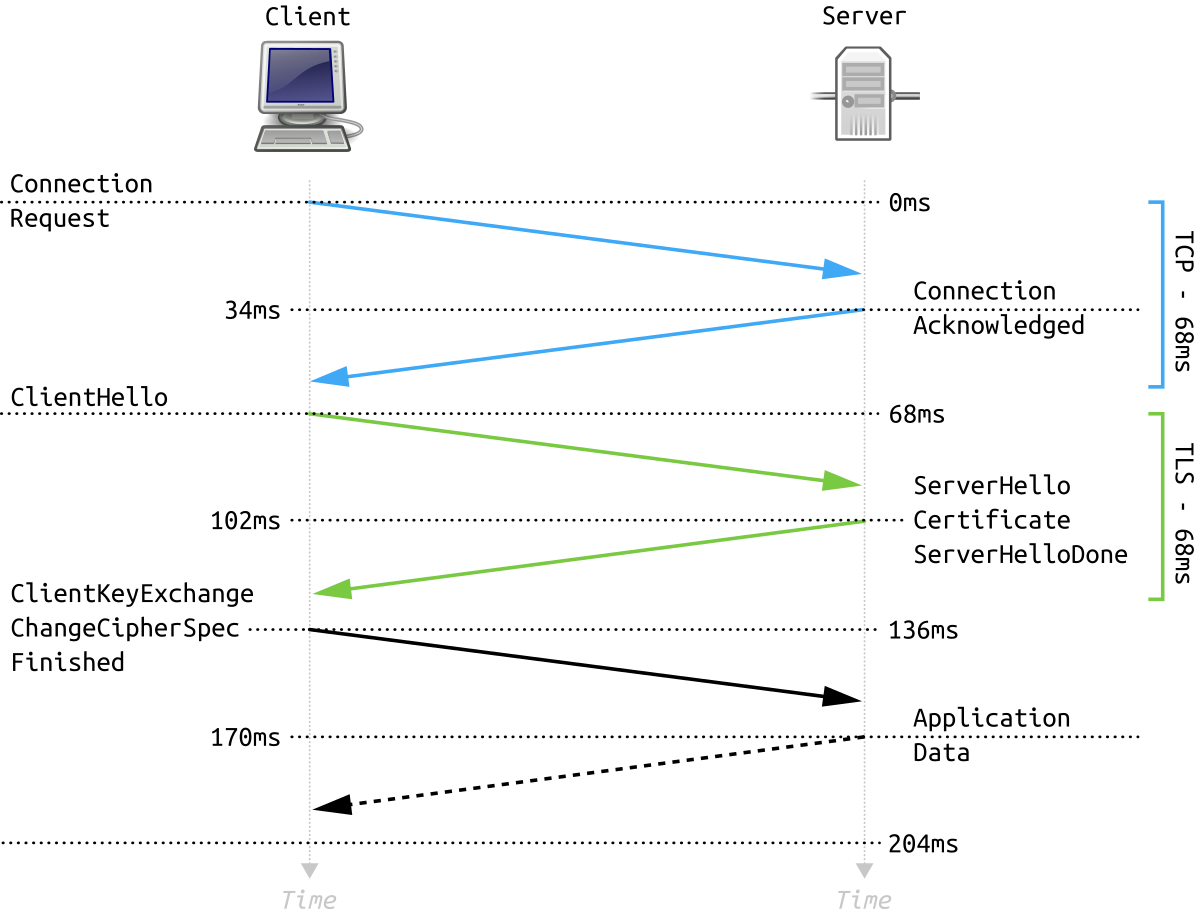
Trong TLS 1.2, quá trình bắt tay thường cần hai chuyến đi khứ hồi (2-RTT) hoặc nhiều hơn vì phải thỏa thuận thuật toán mã hóa trước khi tạo khóa phiên. TLS 1.3 tách quá trình này thành hai bước rõ ràng.
- ClientHello: trình duyệt gửi danh sách các bộ mã hóa nó hỗ trợ, khóa tạm thời và chữ ký của chứng chỉ.
- ServerHello: máy chủ chọn bộ mã hóa, gửi lại khóa tạm thời và chứng chỉ. Khoảnh khắc này khóa phiên hoàn tất.
- Client Finished: trình duyệt gửi xác nhận bằng khóa đã xác minh, mọi dữ liệu đi theo đã được mã hóa.
Nhờ loại bỏ RSA key exchange và sinh khóa tức thời bằng đường cong Elliptic, bắt tay rút xuống còn 1-RTT, thậm chí có thể là 0-RTT với early data trong một số trường hợp đọc dữ liệu.
Các cải tiến bảo mật đáng chú ý
| Thay đổi | TLS 1.2 | TLS 1.3 |
|---|---|---|
| Số thuật toán mã hóa | Hơn 10 nhóm, nhiều nhóm yếu | 5 nhóm an toàn đã được rà soát |
| Bắt tay | 2-RTT trở lên | 1-RTT, hỗ trợ 0-RTT |
| Trao đổi khóa | RSA, DHE, ECDHE | Chỉ (EC)DHE, bỏ RSA key exchange |
| Mã hóa khối | CBC, GCM | Chỉ AEAD: AES-GCM, ChaCha20-Poly1305 |
| Bẻ khóa mật khẩu | PBKDF2, SRP | Tập trung vào X25519 và HKDF |
| Chữ ký chứng thư | SHA-1 còn tồn tại | Chỉ SHA-256 trở lên |
Tên miền phụ (SNI) cũng được mã hóa bằng kỹ thuật ECH, giúp che giấu tên miền thật khi kết nối từ trình duyệt.
Cấu hình TLS 1.3 trên máy chủ
Với Nginx, chỉ cần bật hai chỉ thị trong khối server:
ssl_protocols TLSv1.2 TLSv1.3;
ssl_certificate /etc/letsencrypt/live/tenmien/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/tenmien/privkey.pem;
Bạn có thể kiểm tra kết quả bằng công cụ dòng lệnh openssl s_client -tenmien.vn -tls1_3 để xem chuỗi chứng thư, bộ mã hóa được chọn và thông tin phiên bản thực tế đang dùng.
Lưu ý khi triển khai
- Bật HTTP/2 trên cùng cổng TLS để đạt hiệu quả tối đa.
- Kiểm tra tính tương thình với trình duyặt cũ; nhiều trường hợp vẫn nên giữ TLS 1.2 làm dự phòng.
- Vòng lặp 0-RTT chỉ an toàn với thao tác có thể lặp lại như đọc dữ liệu, không dùng cho giao dịch không thể hoàn tác.
- Đổi khóa chứng thỉ định kỳ để tránh lỗi chuỗi hết hạn khiến trang bị cũ không truy cập được.
Tóm tắt
TLS 1.3 là bước nhảy lớn về cả tốc độ lẫn an toàn: nhanh hơn, đơn giản hơn và loại bỏ toàn bộ thuật toán từng bị coi là yếu. Đây là lựa chọn mặc định hợp lý cho mọi website hiện nay.
Hiệu năng và trải nghiệm người dùng
Phần lớn thời gian chờ của một website không đến từ mã nguồn mà đến từ số vòng bắt tay. Rút gọn còn 1-RTT giúp giảm độ trễ tới lần đầu tiếp cận, đặc biệt hữu ích với người dùng di động có độ trễ mạng cao. Khi kết hợp thêm HTTP/2 hoặc HTTP/3 (chạy trên QUIC), hiệu quả tải trang được cải thiện rõ rệt vì nhiều request được gửi song song trên một kết nối duy nhất.
Bên cạnh đó, TLS 1.3 loại bỏ quá trình truyền chứng thư đầy đủ trong một số trường hợp nhờ cơ chế xác thực bằng khoá công khai tức thời, đồng thời hỗ trợ tiếp tục phiên (session resumption) nhanh hơn. Những cải tiến này cộng lại tạo nên một giao thức vừa nhanh hơn vừa an toàn hơn ở mọi khía cạnh.
Nguồn tham khảo: Transport Layer Security trên Wikipedia, tài liệu chính thức RFC 8446 và hướng dẫn Mozilla SSL Configuration Generator.