ZK Rollup là gì: Giải pháp mở rộng Ethereum bằng zero-knowledge proof
ZK Rollup (Zero-Knowledge Rollup) là lớp 2 (L2) giúp tăng thông lượng và giảm chi phí giao dịch trên Ethereum bằng cách thực thi giao dịch ngoài chuỗi (off-chain), rồi đưa ra bằng chứng zero-knowledge để xác minh tính đúng của toàn bộ batch giao dịch lên lớp 1 (L1). Thay vì phải đăng tải và thực thi mỗi giao dịch riêng lè trên Ethereum (có phí cao và chậm), ZK rollup gom hàng nghìn giao dịch thành một batch, thực thi chúng bên ngoài chuỗi, rồi chỉ đăng một lượng dữ liệu tối thiểu cùng một bằng chứng mật mã lên L1. Điều này cho phép L1 xác minh tính chính xác mà không cần thực thi lại toàn bộ batch, từ đó giảm đáng kể chi phí gas và tăng thông lượng.
So sánh với Optimistic Rollup (giả định giao dịch đúng và chỉ kiểm tra khi có phản đối), ZK rollup mang lại lợi thế vượt trọn là finality ngay lập tức vì bằng chứng validity được tạo sẵn ngay sau khi batch được xử lý — không cần chờ challenge period (thường là 7 ngày) như ở Optimistic rollup. Tuy nhiên, việc sinh ra zero-knowledge proof tốn kém về phần cứng và đòi hỏi kiến thức mã hoá chuyên sâu.
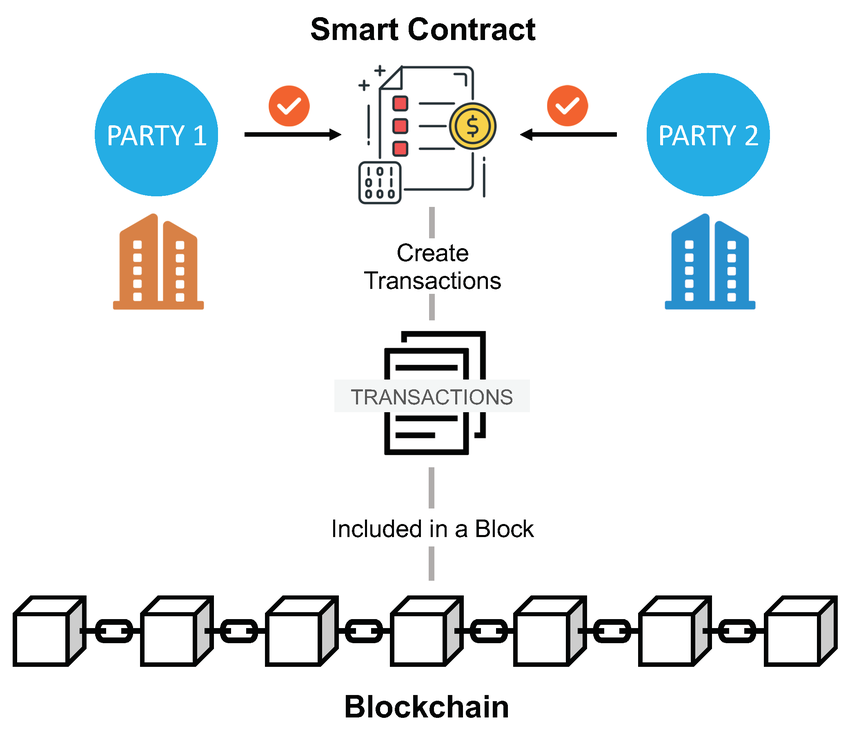
Nguyên lý hoạt động của ZK rollup
Một chu trình ZK rollup thường bao gồm các bước sau:
- Giao dịch người dùng: Người dùng ký giao dịch và gửi nó tới toán tử (operator) của rollup (còn gọi là sequencer).
- Gom batch và thực thi off-chain: Toán tử thu thập nhiều giao dịch, đặt chúng vào một batch, rồi thực thi chúng trên một môi trường ảo độc lập (off-chain VM) có thể là zkEVM hoặc VM tùy chỉnh khác.
- Tạo validity proof: Sau khi thực thi xong batch, toán tử dùng proving circuit (dựa trên ZK-SNARK hoặc ZK-STARK) để tạo ra một bằng chứng zero-knowledge ngắn gọn (succinct proof) xác minh rằng việc thay đổi trạng thái từ trạng thái trước batch (pre-state root) sang trạng thái sau batch (post-state root) là chính xác và là kết quả của việc thực thi đúng các giao dịch trong batch.
- Gửi lên L1: Toán tử gửi dữ liệu tối thiểu cần thiết (bao gồm post-state root, batch root, và tính hợp lệ của proof) lên smart contract verifier trên Ethereum L1. Vertrag verifier kiểm tra bằng chứng; nếu hợp lệ, nó chấp nhận post-state root mới và cập nhật trạng thái rollup trên L1.
Vì proof được tạo sẵn sau mỗi batch, người dùng có thể rút tiền khỏi L2 về L1 ngay mà không cần chờ — không như Optimistic rollup phải đợi hết thời gian challenge để chắc chắn không có giao dịch gian lận nào được chấp nhận.
ZK-SNARK vs ZK-STARK trong ZK rollup
| Tính chất | ZK-SNARK | ZK-STARK |
|---|---|---|
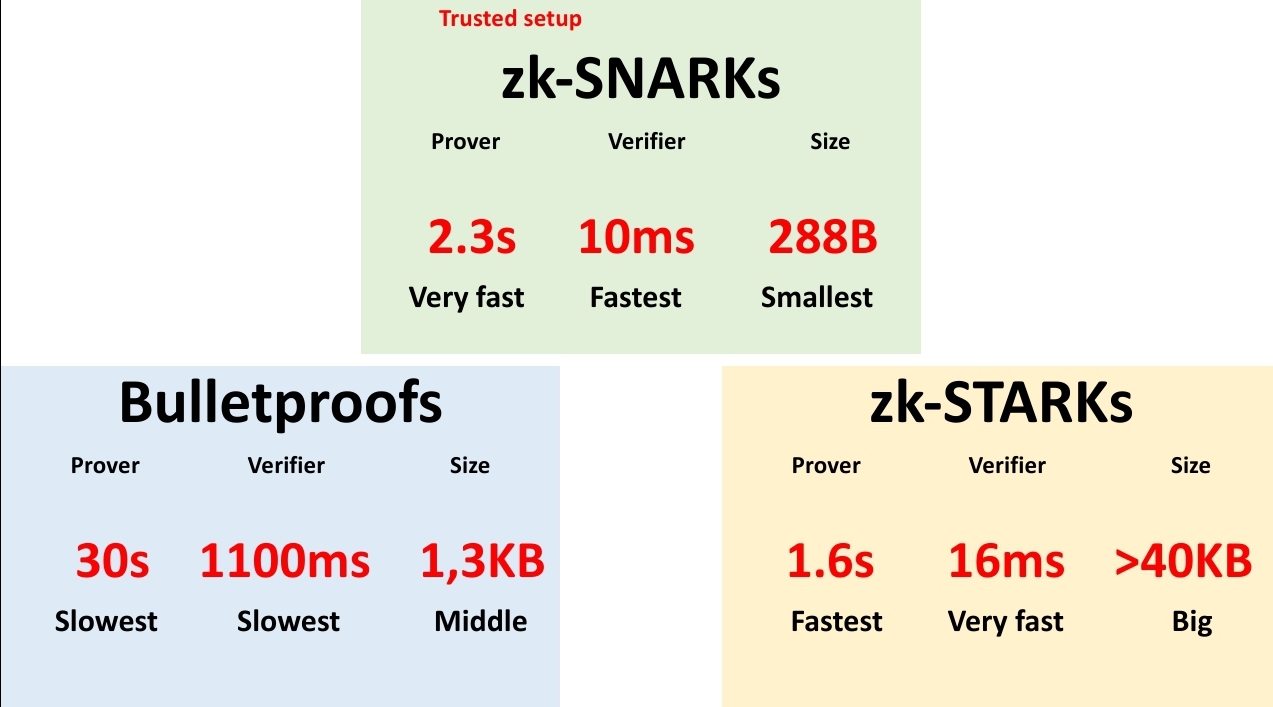
| Proof size | Rất nhỏ (≈200-300 bytes cho Groth16, 1-2KB cho PLONK) | Lớn hơn (10s KB) |
| Verify gas trên L1 | Ít (~500k gas) | Nhiều hơn (do proof size lớn) |
| Trusted setup | CẦN (tạo tham số công cộng qua ceremonia) | KHÔNG CẦN (dựa trên randomness công khai có thể xác minh) |
| Tại sao dùng | Ưu khi phí xác minh là ưu tiên hàng đầu | Ưu khi muốn loại bỏ giả định tin cậy và kháng políticos máy tính lượng tử |
| Hệ thống thực tế | zkSync Era, Scroll, Polygon zkEVM, Linea | StarkNet, Mina |
ZK-SNARKs cần một cerimônia trusted setup để sinh ra Common Reference String (CRS). Nếu ceremonia bị lọt vào tay kẻ xấu, chúng có thể tạo ra proof giả mạo. ZK-STARKs tránh được vấn đề này bằng cách sử dụng hash function pubblico verifiable randomness thay vì cerimônia tin cậy, nhưng trade-off là proof lớn hơn và phí verify trên L1 cao hơn.
Data availability và tối ưu chi phí
Một trong những chìa khóa để ZK rollup rẻ là giảm lượng dữ liệu cần đăng lên L1. Các kỹ thuật nén dữ liệu bao gồm:
- Biểu diễn tài khoản bằng chỉ số (index) thay vì địa chỉ ETH 20 bytes → tiết kiệm ~28 bytes mỗi tài khoản.
- Chỉ đăng lưu trữ trạng thái cần thiết (state diffs) hoặc Merkle roots thay vì toàn bộ dữ liệu giao dịch.
Sau nâng cấp Dencun (EIP-4844), ZK rollup có thể đăng dữ liệu không còn dưới dạng calldata mà dưới dạng “blob” — một khu vực dữ liệu tạm thời với giá rẻ hơn nhiều, và chỉ cần phục vụ trong khoảng 18 ngày. Đây là bước tiến lớn giúp giảm chi phí lưu trữ dữ liệu trên L1, làm cho ZK rollup cạnh tranh hơn.
Các thành phần chính trong kiến trúc ZK rollup
- On-chain contracts: Smart contract trên Ethereum L1 lưu trữ state root, verifies validity proof, quản lý deposits/withdrawals.
- Off-chain virtual machine (VM): Môi trường thực thi giao dịch (có thể là zkEVM cho tương thích EVM hoặc VM tùy chỉnh).
- Sequencer: Thành phần (thường tập trung) thu thập giao dịch, xếp hàng, thực thi batch, tạo proof.
- Prover: Máy chuyên dụng chạy thuật toán ZK (SNARK hoặc STARK) để sinh validity proof từ batch.
- Verifier contract: Contract trên L1 kiểm tra validity proof bằng cryptographic pairing checks (SNARK) hoặc hash-based verification (STARK).
ZK rollup cũng hỗ trợ các tính năng nâng cao:
- Recursive proofs: Một proof có thể chứng minh tính chính xác của nhiều proof khác, cho phép toán tử gom nhiều batch lại và chỉ gửi một proof lên L1 để finalize nhiều block cùng lúc — tăng thông lượng đáng kể.
- State commitments: Trạng thái rollup được biểu diễn bằng một cây Merkle; gốc của cây được lưu trên L1 để cho phép xác minh độc lập cũng như kiểm tra các giao dịch nạp và rút tiền.
Ưu điểm và nhược điểm
Ưu điểm
- Trạng thái cuối cùng (finality) đạt được ngay lập tức, không có độ trễ rút vốn.
- Các giao dịch trên L2 được bảo mật bằng tính chính xác của proof trên L1.
- Chi phí gas thấp hơn nhiều so với L1 nhờ gom batch và nén dữ liệu.
- Không phụ thuộc vào việc các bên được thưởng phải trung thực (trái với Optimistic rollup).
Nhược điểm
- Chi phí proving cao (cần GPU/FPGA đắt tiền, điện năng lượng lớn).
- Kiến trúc chứng minh phức tạp, đòi hỏi đội dev chuyên sâu về mã hoá zero-knowledge.
- Proof generation có thể trở thành nút cổ chai (bottleneck) nếu không có đủ phần cứng proving.
- ZK-SNARKs cần trusted setup (rủi ro nếu ceremonia bị xâm phạm).
Hệ thống ZK rollup phổ biến hiện nay
Nhiều dự án đang triển khai ZK rollup trên Ethereum Mainnet, mỗi lựa chọn có trade-offs khác nhau về EVM compatibility, proof system, và kiến trúc:
- zkSync Era: Dùng ZK-SNARK (PLONK), EVM‑equivalent, hỗ trợ tính năng định danh tài khoản thông minh (account abstraction).
- StarkNet: Dùng ZK-STARK, không hoàn toàn tương thích EVM (dùng Cairo VM), nhưng có độ mở rộng rất cao.
- Polygon zkEVM: Dùng ZK-SNARK (Groth16/PLONK), EVM‑equivalent gần như hoàn hảo.
- Scroll: Dùng ZK-SNARK (PLONK), zkEVM native, tập trung vào tính tương đồng EVM.
- Linea: Dùng ZK-SNARK (PLONK), zkEVM của Consensys, tích hợp sâu với hệ sinh thái Ethereum.
- Taiko: Dùng ZK-SNARK, là một ZK-EVM loại 1 (tương thích EVM ở mức bytecode).
Mặc dù có sự khác biệt về VM và proof system, tất cả chúng đều dựa trên nguyên lý cốt lõi: thực thi off-chain, tạo validity proof, đăng trên L1 để finalize và cho phép người dùng rút tiền ngay mà không chờ.
Với sự phát triển của phần cứng chuyên dụng cho proving và các cải tiến trong mã hoá zero-knowledge (như lookup arguments, custom gates), ZK rollup đang dần trở thành giải pháp mở rộng hàng đầu cho Ethereum, đặc biệt phù hợp với các ứng dụng cần finality nhanh và bảo mật cao như sàn giao dịch, tài sản hoá, và các ứng dụng DeFi phức tạp.
Nguồn tham khảo: