Confidential Computing là gì? Bảo vệ dữ liệu đang chạy trong môi trường không tin cậy
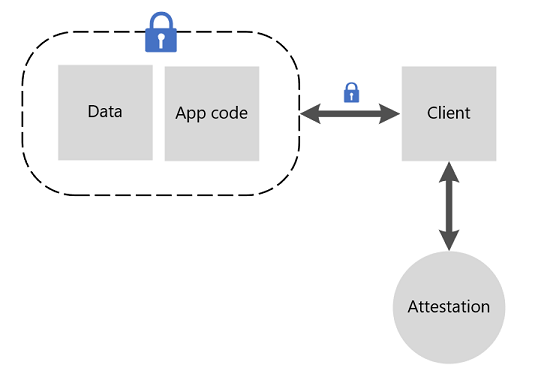
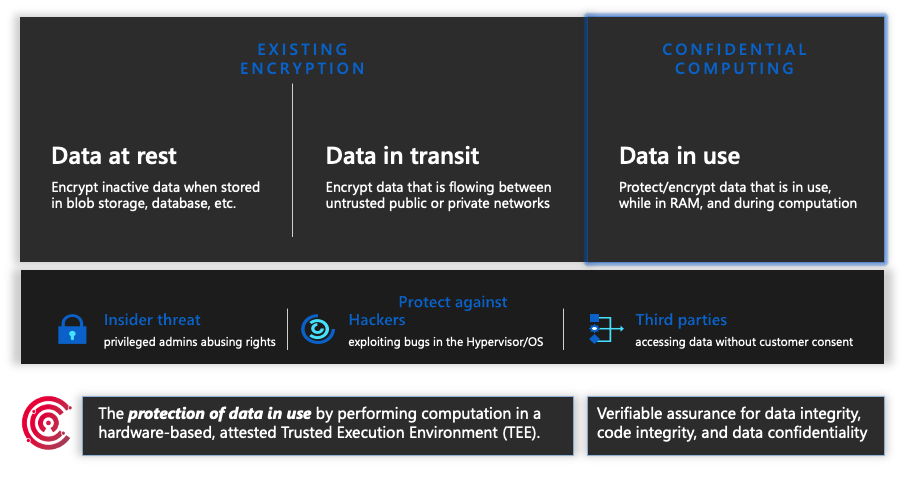
Confidential Computing là một mô hình bảo mật phần cứng nhằm bảo vệ dữ liệu trong trạng thái đang được xử lý (data in use), bổ sung cho các lớp bảo vệ truyền thống như encryption at rest (dữ liệu lưu trữ) và encryption in transit (dữ liệu truyền tải). Khi một ứng dụng chạy trong một Trusted Execution Environment (TEE), bộ nhớ và CPU registers của nó được mã hóa và cách ly khỏi hypervisor, hệ điều hành host, và thậm chí là người quản trị hạ tầng — chỉ mã bên trong enclave mới có thể giải mã và truy cập dữ liệu thật.
Cơ chế này giải quyết mối lo ngại lớn nhất của doanh nghiệp khi chuyển workload nhạy cảm (dữ liệu tài chính, y tế, PII) lên đám mây công cộng: provider cloud có thể xem, sửa đổi, hoặc đánh cắp dữ liệu khi nó đang được xử lý trong RAM không. Với Confidential Computing, ngay cả khi máy chủ vật lý bị tấn công hoặc admin cloud bị xâm phạm, dữ liệu trong enclave vẫn an toàn nhờ mã hóa dựa trên khóa phần cứng.
Các công nghệ TEE chính: Intel TDX, AMD SEV-SNP, ARM CCA
Hiện có ba kiến trúc TEE phần cứng chính được hỗ trợ rộng rãi bởi các nhà cung cấp cloud lớn:
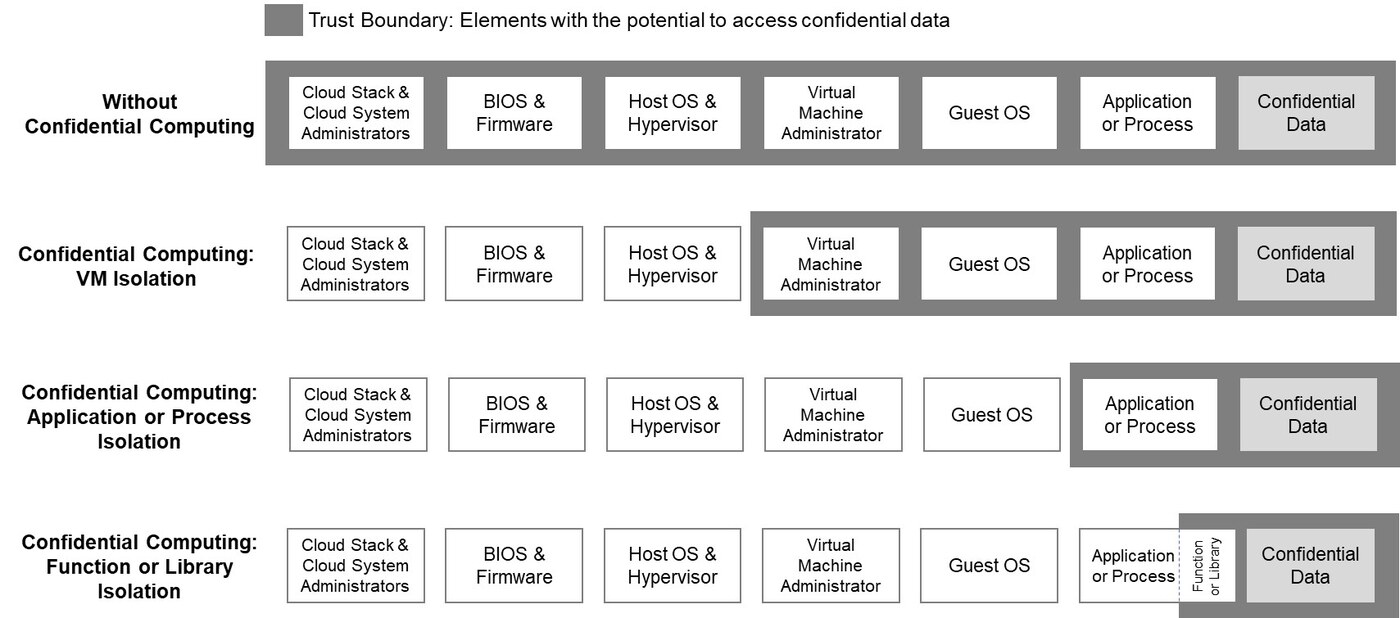
- Intel Trust Domain Extensions (TDX): mở rộng ISA x86 để tạo ra các “Trust Domain” (TD) — máy ảo được bảo vệ tại cấp độ phần cứng. TDX sử dụng Memory Encryption Engine (MEE) và Multi-Key Total Memory Encryption (MKTME) để mã hóa từng trang bộ nhớ của TD bằng khóa riêng biệt, ngăn chặn cả hypervisor và các VM khác đọc được dữ liệu.
- AMD Secure Encrypted Virtualization – Secure Nested Paging (SEV-SNP): mở rộng công nghệ SEV để bảo vệ toàn bộ máy ảo (VM-level). SEV-SNP thêm bảng trang an toàn (Reverse Map Table – RMP) để ngăn chặn hypervisor ánh xạ lại các trang bộ nhớ của VM, cung cấp tính toàn vẹn (integrity) bên cạnh mã hóa.
- ARM Confidential Compute Architecture (CCA): đưa TEE vào kiến trúc ARMv9 thông qua Realm Management Extension (RME). CCA định nghĩa Realm — một môi trường thực thi cách ly có thể chạy cả OS và ứng dụng, với quản lý bộ nhớ và attestation dựa trên firmware.
Ba công nghệ này đều cung cấp remote attestation — quy trình mà một enclave chứng minh danh tính và mã đang chạy cho một bên thứ ba (verifier) thông qua chứng chỉ được ký bởi phần cứng (quote). Attestation cho phép client xác thực rằng workload chạy trong TEE thật sự, với mã chính xác như mong đợi, trước khi gửi dữ liệu nhạy cảm vào đó.
Ứng dụng thực tế và mô hình triển khai
Confidential Computing cho phép các trường hợp sử dụng mà trước đây không thể thực hiện trên hạ tầng chia sẻ:
- Multi-party computation (MPC) bảo mật: nhiều tổ chức cùng tính toán trên dữ liệu riêng tư của nhau (ví dụ: ngân hàng cùng phát hiện gian lận liên ngân hàng) mà không chia sẻ dữ liệu gốc — mỗi bên đưa dữ liệu vào enclave, enclave thực hiện phép tính và chỉ trả về kết quả.
- AI/ML training và inference bảo mật: mô hình và dữ liệu training được nạp vào enclave, đảm bảo IP của mô hình và dữ liệu training không bị lộ cho cloud provider. Các framework như PyTorch, TensorFlow đã có hỗ trợ chạy trong TEE qua các project như OpenVINO, Confidential Inference, hoặc các runtime chuyên biệt như Graphene, Occlum.
- Key management và HSM ảo: lưu trữ khóa mã hóa master trong enclave, thực hiện các phép ký, giải mã trong TEE — thay thế HSM vật lý đắt đỏ.
- Blockchain và smart contract bảo mật: các validator chạy trong TEE để bảo vệ khóa ký và ngăn chặn MEV (Maximal Extractable Value) thông qua thứ tự giao dịch công bằng được enforce bởi enclave.
Triển khai điển hình bao gồm: (1) chuẩn bị container image hoặc VM image chứa ứng dụng, (2) ký image và tạo measurement (hash) để attestation, (3) triển khai lên cloud provider hỗ trợ TEE (Azure Confidential Computing, AWS Nitro Enclaves, GCP Confidential VMs, Alibaba Cloud), (4) client verify attestation trước khi cung cấp dữ liệu.
Thách thức và hạn chế hiện tại
Mặc dù hứa hẹn, Confidential Computing vẫn còn những hạn chế cần cân nhắc:
- Hiệu năng: mã hóa/giải mã bộ nhớ theo thời gian thực gây overhead (thường 5-20% tùy workload). Các workload I/O nặng hoặc cần truy cập bộ nhớ ngẫu nhiên cao có thể bị ảnh hưởng hơn.
- Khả năng debug và observability: code trong enclave khó debug vì bộ nhớ được mã hóa; logging, profiling, crash dump cần thiết kế đặc biệt (ví dụ: in-enclave logging ra buffer an toàn rồi flush ra ngoài qua untrusted channel).
- Khả năng portability: ứng dụng cần được tái cấu trúc để chạy trong TEE (ví dụ: loại bỏ system call không an toàn, dùng thư viện TEE-aware). Không phải mọi workload legacy đều dễ dàng chuyển đổi.
- Side-channel attacks: dù TEE bảo vệ khỏi truy cập bộ nhớ trực tiếp, các tấn công side-channel như cache timing, page fault, branch prediction vẫn có thể rò rỉ thông tin. Các generation mới (TDX, SEV-SNP) đã khắc phục một phần nhưng không loại bỏ hoàn toàn.
- Chi phí: các instance Confidential VM thường đắt hơn instance thường 15-30% do overhead phần cứng và license.
Tuy nhiên, với sự hỗ trợ ngày càng mạnh từ Intel, AMD, ARM và các cloud provider lớn, Confidential Computing đang trở thành tiêu chuẩn de facto cho workload nhạy cảm trên đám mây. Các tiêu chuẩn mới như Confidential Computing Consortium (CCC) dưới sự quản lý của Linux Foundation đang định hình API chung, attestation flow, và best practices để giảm độ phức tạp triển khai.
Nguồn tham khảo: