Luật AI của EU (EU AI Act) chính thức có hiệu lực từ 1 tháng 8 năm 2024, trở thành quy chế pháp lý toàn diện đầu tiên trên thế giới quản trị trí tuệ nhân tạo. Doanh nghiệp Việt Nam cung cấp hoặc triển khai hệ thống AI liên quan đến thị trường EU bắt buộc tuân thủ — bất kể nơi thiết lập pháp nhân. Phạt vi phạm lên đến 35 triệu EUR hoặc 7% doanh thu toàn cầu, tùy mức độ nào cao hơn.
EU AI Act là gì? Tại sao quan trọng?
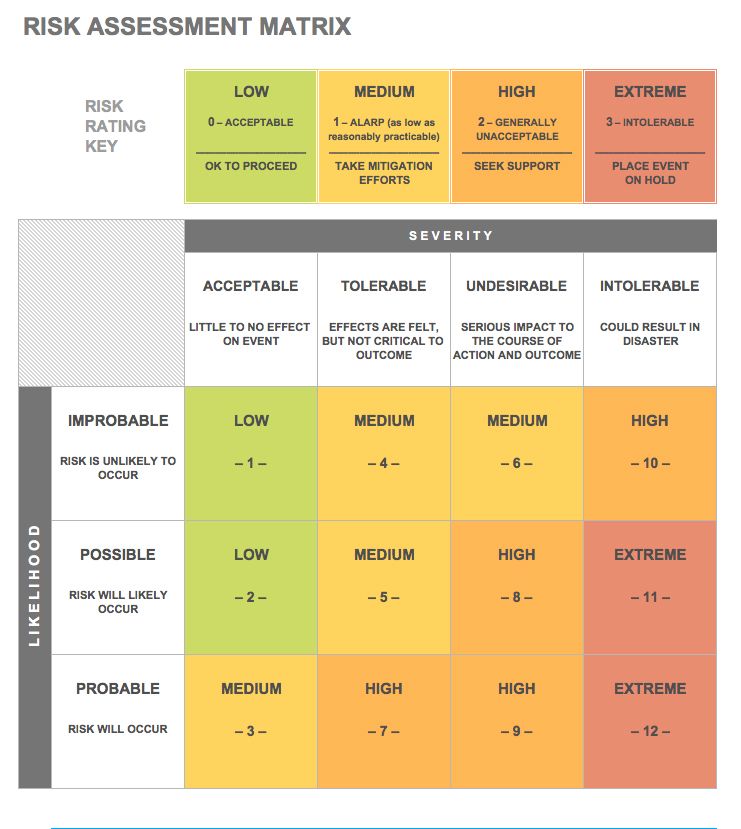
EU AI Act (Regulation (EU) 2024/1689) phân loại ứng dụng AI theo 4 mức rủi ro: cấm (unacceptable risk), cao (high-risk), hạn chế (limited risk), và tối thiểu (minimal risk). Cách tiếp cận dựa trên rủi ro (risk-based) này giống GDPR — quy định bảo vệ dữ liệu đã trở thành tiêu chuẩn toàn cầu. AI Act dự kiến sẽ có tác động tương tự, ép các quốc gia khác (Brazil, Canada, Hàn Quốc, Singapore) ban hành luật pháp tương tự.
Timeline triển khai quan trọng
| Mốc thời gian | Yêu cầu |
|---|---|
| 1/8/2024 | Luật có hiệu lực (entry into force) |
| 2/2/2025 | Cấm hệ thống AI rủi ro không chấp nhận được (social scoring, real-time biometric surveillance công cộng, manipulative AI) |
| 2/8/2025 | Nghĩa vụ cho General-Purpose AI (GPAI) models có hiệu lực |
| 2/8/2026 | Hầu hết nghĩa vụ high-risk AI systems áp dụng (Annex III) |
| 2/8/2027 | High-risk AI systems trong Annex I (y tế, máy bay, ô tô, v.v.) |
Đối với nhà cung cấp GPAI (như OpenAI, Google, Anthropic, Meta): từ 2/8/2025 phải tuân thủ minh bạch dữ liệu đào tạo, bản tóm tắt copyright, đánh giá rủi ro hệ thống, và báo cáo sự cố nghiêm trọng.
4 mức rủi ro chi tiết
1. Rủi ro không chấp nhận được (Cấm tuyệt đối – Article 5)
- Social scoring bởi chính quyền (đánh giá uy tín công dân).
- Real-time remote biometric identification ở không gian công cộng (trừ ngoại lệ hẹp: tìm người mất tích, ngăn chặn khủng bố).
- AI thao túng hành vi dưới ý thức (subliminal techniques) gây hại thể chất/tâm lý.
- Khai thác điểm yếu nhóm yếu thế (trẻ em, người khuyết tật, nghèo).
- Dự đoán hành vi phạm tội dựa trên profiling (predictive policing).
- Thu thập dữ liệu khuôn mặt không mục đích (scraping) tạo database nhận diện.
2. Rủi ro cao (High-risk – Article 6, Annex III)
Bao gồm 8 lĩnh vực: (1) Zoning/bio ID, (2) Quản lý cơ sở hạ tầng quan trọng, (3) Giáo dục/đào tạo (chấm điểm, tuyển sinh), (4) Tuyển dụng/quản trị nhân sự (CV screening, ranking ứng viên), (5) Truy cập dịch vụ thiết yếu (th tín dụng, bảo hiểm, công cộng), (6) Pháp luật/thi hành pháp luật, (7) Di cư/nghệ sinh, (8) Quản trị biên giới.
Nghĩa vụ cho high-risk systems:
- Hệ thống quản trị rủi ro (Risk Management System – Article 9).
- Data governance: tập dữ liệu đào tạo/validation/test phải liên quan, đại diện, không bias (Article 10).
- Technical documentation (Article 11) và record-keeping/log tự động (Article 12).
- Transparency: cung cấp thông tin cho deployer (Article 13).
- Human oversight (Article 14) — con người phải can thiệp được.
- Accuracy, robustness, cybersecurity (Article 15).
- Đánh giá sự tuân thủ (Conformity Assessment – Article 43) trước khi đưa ra thị trường.
- Đăng ký cơ sở dữ liệu EU (Article 49) và gắn tem CE.
3. Rủi ro hạn chế (Limited risk – Article 50)
Hệ thống AI tương tác trực tiếp với người (chatbot, deepfake, emotion recognition) phải: (1) Thông báo rõ ràng người dùng đang tương tác với AI, (2) Đánh dấu nội dung synthetic (watermark/metadata) cho deepfake/audio/video tạo bởi AI.
4. Rủi ro tối thiểu (Minimal risk)
Hầu hết AI khác (spam filter, recommendation engine, game NPC) — không có nghĩa vụ bắt buộc, khuyến khích áp dụng mã ứng xử tự nguyện (Code of Practice).
General-Purpose AI (GPAI) – Chương V
GPAI model = model AI được huấn luyện trên dữ liệu rộng, có thể thực hiện nhiều nhiệm vụ khác nhau (LLM, foundation models). Phân loại 2 nhóm:
- GPAI thông thường: Nghĩa vụ minh bạch (technical documentation, training data summary, copyright policy, thông tin cho downstream providers).
- GPAI rủi ro hệ thống (Systemic Risk GPAI): Model có compute training > 10^25 FLOPs (GPT-4, Claude 3 Opus, Gemini Ultra, Llama 3 400B+). Nghĩa vụ thêm: model evaluation (red-teaming), risk assessment/mitigation, incident reporting, cybersecurity bảo vệ model weights, energy consumption reporting.
European AI Office (được thành lập 2/2024) chịu trách nhiệm giám sát GPAI, phát hành guidelines, và enforcement Chương V.
Tác động đến doanh nghiệp Việt Nam
- Xuất khẩu phần mềm AI/SaaS sang EU: Phải tuân thủ đầy đủ nếu hệ thống thuộc high-risk hoặc GPAI.
- Outsourcing AI development cho khách EU: Khách hàng sẽ yêu cầu compliance như một điều kiện hợp đồng (data governance, documentation, human oversight).
- Sử dụng API OpenAI/Anthropic/Google: Bạn là “deployer” — phải đảm bảo transparency (thông báo user), human oversight, và không dùng cho mục đích cấm.
- Cơ hội: Việt Nam có thể định vị là hub phát triển AI “compliance-ready”, thu hút outsourcing từ EU nhờ chi phí thấp hơn và nhân lực IT chất lượng.
Công cụ hỗ trợ tuân thủ
- EU AI Act Compliance Checker: Trả lời 10-15 câu hỏi để biết hệ thống của bạn thuộc nhóm rủi ro nào và nghĩa vụ gì.
- AI Act Explorer: Tìm kiếm văn bản luật theo từ khóa, điều khoản.
- Small Business Guide: Hướng dẫn thực tế cho SME.
- Code of Practice for GPAI: Khung tự nguyện cho nhà cung cấp model.
Bước hành động ngay hôm nay
- Inventory: Liệt kê tất cả hệ thống AI đang phát triển/sử dụng/triển khai.
- Classification: Phân loại từng hệ thống theo 4 mức rủi ro (dùng Compliance Checker).
- Gap analysis: So sánh hiện trạng với nghĩa vụ tương ứng (documentation, risk management, data governance, human oversight).
- Roadmap: Lập kế hoạch tuân thủ theo timeline pháp lý (2025-2027).
- Legal counsel: Tư vấn luật sư chuyên luật công nghệ/data protection (GDPR + AI Act).
Kết luận
EU AI Act không chỉ là rào cản — là khung pháp lý tạo niềm tin, mở ra cơ hội cho AI “trách nhiệm” (trustworthy AI). Doanh nghiệp Việt Nam hành động sớm (inventory, classification, gap analysis) sẽ có lợi thế cạnh tranh khi khách hàng EU yêu cầu compliance bắt buộc từ 2025-2026. Đừng đợi đến ngày chót — chi phí khắc phục sau triển khai gấp 10-100 lần chi phí thiết kế đúng từ đầu (shift-left compliance).
Nguồn tham khảo: EU Artificial Intelligence Act (FLI), Văn bản chính thức EUR-Lex, Implementation Timeline