Nginx Reverse Proxy: Hướng Dẫn Cấu Hình Cho Người Mới Bắt Đầu
Trong thế giới phát triển web hiện đại, Nginx đã trở thành một trong những công cụ không thể thiếu. Với hơn 30% website toàn cầu sử dụng Nginx theo số liệu từ W3Techs, việc hiểu cách cấu hình reverse proxy là kỹ năng cốt lõi cho mọi developer và DevOps engineer muốn triển khai ứng dụng lên production.
Nginx reverse proxy đóng vai trò là cổng trung gian giữa người dùng và các ứng dụng backend. Thay vì client kết nối trực tiếp đến server ứng dụng (Node.js, Python, PHP,…), request sẽ đi qua Nginx trước, sau đó Nginx chuyển tiếp đến server phù hợp nhất. Cách tiếp cận này mang lại nhiều lợi ích về hiệu suất, bảo mật và khả năng mở rộng.
Nginx được tạo ra bởi Igor Sysoev vào năm 2002 để giải quyết vấn đề C10K — xử lý 10.000 kết nối đồng thời. Kiến trúc event-driven của Nginx cho phép nó phục vụ hàng nghìn kết nối mà không cần tạo thread mới cho mỗi kết nối, khác biệt hoàn toàn so với Apache prefork model.
Reverse Proxy Khác Gì So Với Forward Proxy?
Forward proxy hoạt động thay mặt client — client gửi request qua proxy, proxy thay client truy cập server đích. Forward proxy thường dùng để bypass restriction hoặc ẩn IP client. Reverse proxy hoạt động thay mặt server — client gửi request đến proxy, proxy chuyển tiếp đến backend. Nginx reverse proxy là loại phổ biến nhất trong deployment production vì nó trong suốt với client.
Trong sơ đồ kiến trúc, client chỉ biết đến Nginx (public IP), không biết đến các server backend bên trong. Điều này bảo vệ hạ tầng nội bộ và cho phép linh hoạt trong việc thêm/sửa server backend mà không ảnh hưởng đến client.
Cấu Hình Reverse Proxy Cơ Bản
Cấu hình Nginx reverse proxy đơn giản nhất nằm trong file /etc/nginx/nginx.conf hoặc /etc/nginx/sites-available/default trên Ubuntu/Debian:
server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Trong đó, proxy_pass chỉ định backend URL (có thể là IP:PORT hoặc tên domain), còn các proxy_set_header đảm bảo thông tin client (IP, protocol) được truyền chính xác đến backend. Đây là quan trọng để backend có thể log đúng IP client và tạo URL đúng.
5 Lợi Ích Chính Của Reverse Proxy
- Cân bằng tải (Load Balancing): Phân phối request đều qua nhiều server backend theo thuật toán round-robin, least-connected, hoặc IP hash. Nginx hỗ trợ health check tự động — nếu server nào lỗi, traffic tự động chuyển sang server khác.
- Bảo mật nâng cao: Che giấu IP và chi tiết server backend, giúp attacker khó xác định hạ tầng bên trong. Nginx cũng có thể block IP độc hại, rate limit request, và WAF (Web Application Firewall) cơ bản.
- SSL/TLS Termination: Nginx xử lý HTTPS (encrypt/decrypt), giải mã request trước khi chuyển đến backend qua HTTP nội bộ. Điều này giảm tải đáng kể cho backend vì không cần xử lý TLS.
- Cache nội dung tĩnh: Lưu cache response tĩnh (CSS, JS, HTML, images) ở Nginx, giảm đáng kể tải backend. Cache có thể đặt thời gian sống (TTL) khác nhau cho từng loại file.
- Compression: Nén gzip hoặc brotli response trước khi gửi đến client, giảm băng thông lên đến 70%.
Cấu Hình SSL Với Let’s Encrypt
Bật HTTPS là bắt buộc cho mọi website ngày nay. Let’s Encrypt cung cấp certificate miễn phí, và Certbot giúp tự động hóa toàn bộ quá trình:
sudo apt update
sudo apt install certbot python3-certbot-nginx
sudo certbot --nginx -d example.com -d www.example.com
Sau khi chạy Certbot, Nginx tự động được cấu hình với SSL certificate. Cấu hình Nginx sẽ có 2 server blocks — một cho HTTP (redirect sang HTTPS), một cho HTTPS:
server {
    listen 80;
    server_name example.com;
    return 301 https://$host$request_uri;
}

server {
    listen 443 ssl http2;
    server_name example.com;

    ssl_certificate /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers HIGH:!aNULL:!MD5;

    location / {
        proxy_pass http://127.0.0.1:3000;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
Certbot tự động gia hạn certificate trước khi hết hạn (chạy 2 lần/năm). Quá trình gia hạn hoàn toàn tự động qua cron job.
Xử Lý Lỗi Phổ Biến
Khi cấu hình sai, Nginx trả các lỗi thường gặp:
- 502 Bad Gateway: Backend không kết nối được — kiểm tra backend đã chạy chưa, đúng port chưa, firewall chưa chặn chưa.
- 504 Gateway Timeout: Backend xử lý quá chậm — tăng
proxy_read_timeouttrong config hoặc tối ưu code backend. - 500 Internal Server Error: Cấu hình Nginx sai syntax — chạy
nginx -tđể kiểm tra cú pháp. - 403 Forbidden: File permission sai hoặc directory listing bị disable.
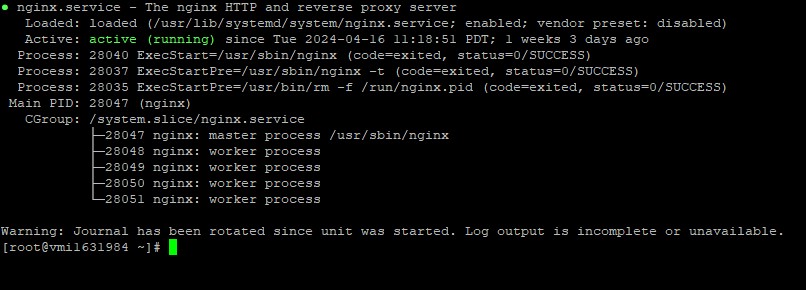
Kiểm tra log chi tiết tại /var/log/nginx/error.log và /var/log/nginx/access.log. Dùng nginx -s reload để áp dụng cấu hình mà không cần restart (giữ kết nối hiện tại).
Kết Luận
Nginx reverse proxy là nền tảng cho bất kỳ deployment production nào. Bắt đầu với cấu hình cơ bản, dần dần thêm load balancing, SSL, cache, và rate limiting. Tài liệu chính thức Nginx tại nginx.org là nguồn tham khảo chi tiết nhất. Tham gia cộng đồng Nginx trên Discord để hỗ trợ khi cần.