Proof of Work là gì? Cách Bitcoin bảo vệ dữ liệu bằng công suất
Chứng minh công việc (Proof of Work, PoW) là cơ chế đồng thuận cốt lõi của Bitcoin, nơi các thợ đào cạnh tranh tìm một giá trị nonce sao cho hash của block header nhỏ hơn một mục tiêu (target) do độ khó quy định. Quá trình này đòi hỏi công suất tính toán lớn nhưng có thể kiểm tra ngay lập tức bằng một lần băm duy nhất.
Theo sách trắng Bitcoin của Satoshi Nakamoto, PoW giải quyết vấn đề chi tiêu hai lần bằng cách tạo ra một chuỗi khối liên kết bằng hash của khối trước. Mỗi khối chỉ hợp lệ khi hash header 80 byte của nó nhỏ hơn target hiện tại. Để sửa một khối trong quá khứ, kẻ tấn công phải tạo lại bằng chứng công việc cho khối đó và mọi khối kế tiếp, nên chi phí tăng dần theo số khối được xây sau nó.
Cấu trúc block header trong Bitcoin gồm 80 byte với sáu trường:
- Version (4 byte): phiên bản của khối.
- Prev-block hash (32 byte): hash của khối trước, tính bằng SHA-256 hai lần.
- Merkle root (32 byte): gốc cây Merkle chứa các giao dịch trong khối.
- Time (4 byte): dấu thời gian theo định dạng Unix.
- Bits (4 byte): đích độ khó ở dạng nén.
- Nonce (4 byte): bộ đếm 32 bit lặp đi lặp lại để tìm giá trị băm hợp lệ.
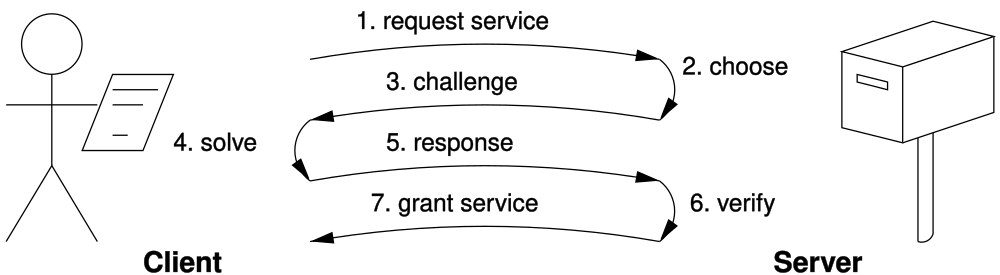
Mỗi 2.016 khối, tức khoảng hai tuần, độ khó được điều chỉnh lại để giữ nhịp trung bình mười phút mỗi khối. Mức thay đổi bị giới hạn trong khoảng cộng 300 phần trăm đến trừ 75 phần trăm. Tài liệu nhà phát triển của Bitcoin Core cũng ghi nhận một lỗi lệch một đơn vị khiến việc điều chỉnh thực tế diễn ra sau 2.015 khối.
Khi không gian nonce 32 bit bị cạn, thợ đào cập nhật trường time hoặc thay đổi extraNonce trong giao dịch coinbase, từ đó băm lại Merkle root để tiếp tục tìm kiếm. Hình thức đào theo bể (pooled mining) cho phép gộp công suất của nhiều máy rồi chia thưởng theo tỉ lệ, dựa vào các phần việc có mức độ khó thấp hơn chuẩn mạng.
Lịch sử của ý tưởng này bắt đầu từ công trình chống tấn công từ chối dịch vụ của Moni Naor và Cynthia Dwork năm 1993, qua Hashcash của Adam Back năm 1997, tới lúc thuật ngữ proof of work được đặt ra trong bài của Jakobsson và Juels năm 1999, rồi tới RPoW của Hal Finney năm 2004. Bitcoin phát hành năm 2009 chọn dùng Hashcash trên SHA-256.
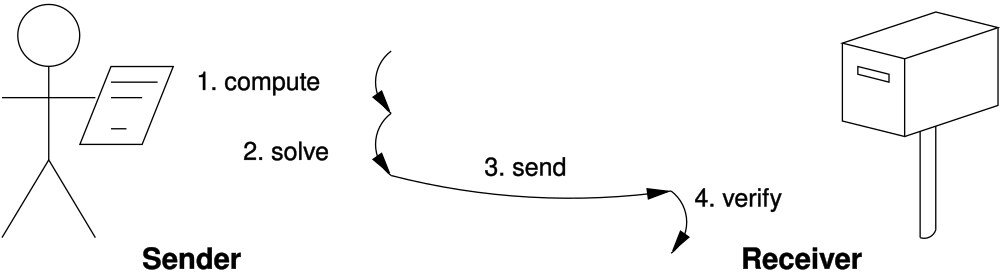
Các biến thể của cơ chế này:
- Chứng minh cổ phần (PoS): chọn người xác thực theo lượng tiền mã hoá đang khoá lại thay vì dựa vào công suất tính toán.
- Phương án lai: một số chuỗi ghép cả hai, ví dụ chuỗi thác giao trộn công suất khai thác và cổ phần.
- Thuật toán chống ASIC: các hàm băm như Equihash hay RandomX được thiết kế để phần cứng chuyên dụng không vượt trội quá nhiều so với máy tính thường.
Số liệu mạng tại thời điểm khảo sát, lấy từ API công khai của mempool.space:
- Chiều cao khối mới nhất: 969.740
- Công suất mạng khoảng 972 nghìn tera hash mỗi giây.
- Độ khó hiện tại khoảng 132,7 nghìn tera, lần điều chỉnh gần nhất ở chiều cao 969.696 với biến động trừ 0,031 phần trăm.
- Bể khai thác lớn nhất trong tuần là Foundry USA với 261 khối.
Rủi ro chính:
- Tấn công 51 phần trăm: bên kiểm soát quá một nửa công suất có thể viết lại nhánh chuỗi của mình, nhưng phải trả chi phí vật chất lớn hơn giá trị thu được.
- Tiêu thụ điện: mức tiêu thụ chính xác được Cambridge Bitcoin Electricity Consumption Index công bố theo trang động nên không trích xuất được bằng công cụ dòng lệnh; con số cụ thể cần xem trực tiếp trang chỉ số tiêu thụ điện Cambridge.
- Tập trung hóa bể khai thác: vài bể chiếm tỉ lệ lớn, song thợ đào có thể chuyển bể bất cứ lúc nào.
Đánh đổi so với PoS: PoW tạo ra mức an ninh kinh tế cao vì chi phí tấn công gắn với hao mòn thiết bị thật, đổi lại là mức tiêu thụ điện lớn và tốc độ khối cố định. PoS tiết kiệm năng lượng nhưng phụ thuộc vào cách phân bố cổ phần, nên dễ tập trung quyền lực hơn nếu một vài địa chỉ nắm giữ phần lớn cổ phần. Ethereum đã chuyển sang PoS, còn Bitcoin giữ nguyên PoW vì tính đơn giản và lịch sử đã vận hành.
Nhờ thiết kế đơn giản và khả năng kiểm định dễ dàng, PoW còn được dùng ngoài tiền mã hoá, ví dụ trong hệ thống đấu giá công khai trên chuỗi khối và một số giao thức lưu ký chống gian lận.
Tóm lại: PoW biến chi phí tính toán thành một dạng bảo chứng an toàn, ai muốn sửa lịch sử đều phải trả bằng công suất thật. Đó là nền tảng an ninh kinh tế của Bitcoin và nhiều chuỗi khác.
Nguồn tham khảo: