Tailscale là VPN mesh overlay đơn giản nhất hiện nay — thay vì cấu hình phức tạp port forwarding, firewall rules, và static IP, Tailscale biến bất kỳ thiết bị nào thành node trong mạng riêng ảo chỉ với vài dòng lệnh. Được xây dựng trên giao thức WireGuard, Tailscale giải quyết bài toán lớn nhất: NAT traversal và key exchange tự động.
Tại Sao Cần Tailscale?
VPN truyền thống (OpenVPN, IPsec) yêu cầu:
- Cấu hình server (iptables, routing, NAT)
- Quản lý certificate PKI
- Open port trên firewall (TCP/UDP)
- Static IP hoặc DDNS
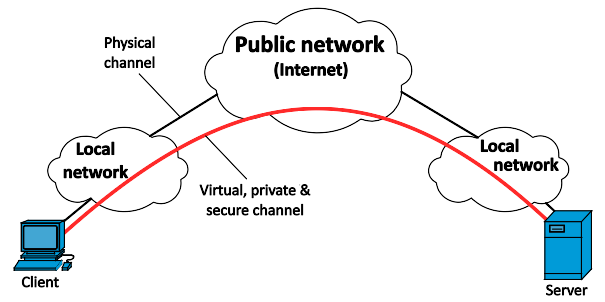
Tailscale loại bỏ tất cả. Mỗi thiết bị chạy Tailscale client sẽ tự động kết nối qua relay server hoặc direct P2P (DERP/STUN), bất kể nằm sau NAT nào.
Kiến Trúc Tailscale
Tailscale gồm 3 thành phần:
- Control plane: Coordinator tập trung quản lý identity, ACL, node registry (cloud-hosted, miễn phí cho cá nhân)
- DERP servers: Relay UDP/TCP cho kết nối khi direct P2P thất bại (có self-hosted option)
- Tailscaled: Daemon trên mỗi thiết bị tạo wireguard interface, quản lý routes, xử lý traffic
WireGuard Bên Dưới
Tailscale KHÔNG thay thế WireGuard — nó bao bọc WireGuard. Mỗi node có keypair X25519, Tailscale thêm handshake layer: key rotation, revoked devices, ACL policy enforcement. WireGuard tunnel thực tế hoạt động qua IP:port Tailscale assigned (100.x.x.x).
Thiết Lập Trong 2 Phút
Bước 1: Cài đặt
# Ubuntu/Debian
curl -fsSL https://tailscale.com/install.sh | sh
tailscale up

# Hoặc trên Raspberry Pi / ARM
curl -fsSL https://tailscale.com/install.sh | sh
Bước 2: Xác thực
Chạy tailscale up → trình duyệt mở URL xác nhận OAuth (Google, Microsoft, GitHub, OIDC). Sau khi approve, device xuất hiện trong admin console tại login.tailscale.com/admin/machines.
Các Trường Hợp Sử Dụng Thực Tế
| Use case | Không Tailscale | Với Tailscale |
|---|---|---|
| Home server từ xa | Port forward + DDNS + openvpn setup 1-2 giờ | cài agent + xác nhận OIDC → truy cập ngay qua 100.x.x.x |
| Multi-server infra | VPN site-to-site, IPSec, static routes | cả 2 server đều chạy tailscaled → tự động mesh |
| Remote dev env | SSH qua public IP hoặc bastion host | SSH đến 100.x.x.x (private IP ảo) |
| IoT device mgmt | Cloud MQTT + public API | IoT device chạy tailscaled → truy cập private API |
Kết Hợp Docker
docker run -d --name nextcloud
  --network=host
  -v /srv/nextcloud:/var/www/html
  nextcloud:latest

# Tailscale nhận diện container qua host IP 100.x.x.x
# Hoặc dùng tailscale container image: https://tailscale.com/kb/1336/docker/
Tính Năng Nâng Cao
- MagicDNS: Tên miền nội bộ
*.tailscale.nettự động resolve. Truyền thống phải quản lý /etc/hosts. - ACL policies: JSON policy kiểm soát node-to-node traffic, port mở, subnet router.
- Subnet router: Một node quảng bá subnet LAN để các node khác truy cập 192.168.x.x.
- Exit node: Một node làm default route — toàn bộ traffic VPN qua đó. Hoàn hảo cho truy cập nội bộ từ xa.
- Taildrop: Chia sẻ file peer-to-peer giữa các device, qua DERP nếu cần.
Self-Hosted vs Cloud
Tailscale cung cấp control plane miễn phí (3 người dùng, hữu hạn DERP). Tuy nhiên, nhóm/doanh nghiệp nên self-host coordination: chạy trên VPS 4GB RAM là đủ, đảm bảo node keys không qua Tailscale Inc servers.
# Self-host coordination server
docker run -d --name tailscale
  -p 8080:8080 -p 3478:3478/udp
  -e TS_KEY=
  tailscale/tailscale
  tailscaled --state=/var/lib/tailscale/tailscaled.state --port=3478
So Sánh Với Thuộc Tính VPN
| Tính năng | Tailscale | WireGuard | OpenVPN |
|---|---|---|---|
| Cài đặt | 2 phút | 30 phút+ | 1-2 giờ |
| NAT traversal | Tự động | Cần STUN/port forward | Cấu hình phức tạp |
| Management tập trung | Dashboard + ACL | Phải tự viết script | PFSense/pfsense |
| Key rotation | Tự động | Thủ công | Thủ công |
| Thiết bị tối đa (free) | 100 | Không giới hạn | Không giới hạn |
| Dùng WireGuard | ✓ | ✓ (native) | ✗ (TLS) |
WireGuard vẫn là lựa chọn cho môi trường kiểm soát hoàn toàn (homelab server, dedicated VPN server). Tailscale chiến thắng khi cần tốc độ triển khai và quản lý đa thiết bị.
Nguồn tham khảo: Tailscale Documentation | WireGuard | How Tailscale Works
Lời kết
Trong thời đại công nghệ phát triển nhanh chóng, việc nắm vững các công nghệ mới không chỉ là lợi thế mà còn là nhu cầu thiết để duy trì sức cạnh tranh. Ba chủ đề trên—LoRA fine-tuning, MEV và Tailscale—mỗi cái biểu hiện một khía cạnh khác nhau nhưng cùng quan trọng của hiện đại hóa công nghệ:
- LoRA: Democratizes AI customization, cho phép các tổ chức vừa và nhỏ triển khai LLM tùy chỉnh mà không cần siêu máy tính.
- MEV: Biểu thị cả thách thức và cơ hội trong kinh tế blockchain, đang phát triển thành một lớp cơ sở thiết yếu cho DeFi 2.0.
- Tailscale: Làm mới cách chúng ta suy nghĩ về kết nối an toàn, mang lại sức mạnh của enterprise VPN tới mọi người dùng.
Việc hiểu sâu những công nghệ này giúp nhà phát triển, nhà đầu tư và người dùng đưa ra quyết định tốt hơn trongCho dù bạn đang tinh chỉnh mô hình AI, tối ưu chiến lược DeFi, hoặc đơn giản là muốn truy cập máy tính nhà từ một cách an toàn—các công cụ và khái niệm này đều có vị trí trong bộ công cụ của nhà sáng tạo công nghệ hiện đại.