VLAN là gì là khái niệm cốt lõi trong mạng nội bộ doanh nghiệp: cách chia một hệ thống vật lý thành nhiều mạng logic riêng biệt, giúp phân tách bảo mật, giảm broadcast và quản lý mạng dễ dàng hơn. Bài viết này giải thích nguyên lý hoạt động, cách cấu hình VLAN trên switch, và các sai lầm thường gặp khi triển khai.
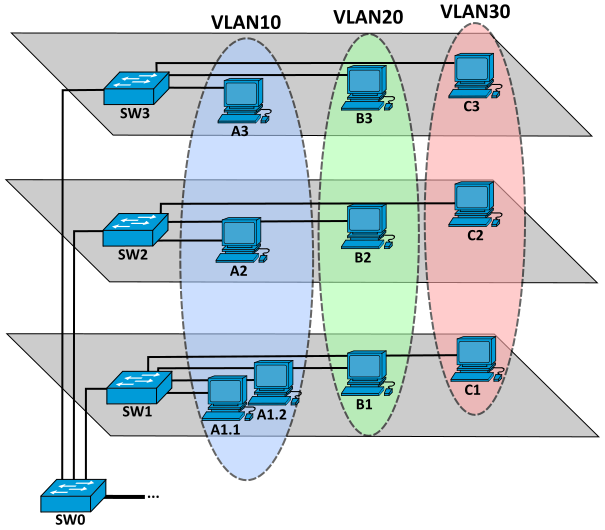
Trước khi có VLAN, muốn tách mạng văn phòng khỏi mạng kế toán, bạn phải mua thêm một chiếc switch và một loại cáp riêng. VLAN cho phép làm điều đó chỉ với một thiết bị, bằng cách gắn nhãn (tag) từng khung hình theo logic thay vì tách vật lý.
VLAN là gì: định nghĩa
Theo Wikipedia, VLAN là một miền broadcast của mạng nội bộ được phân vùng và cô lập trong một mạng ảo ở tầng liên kết dữ liệu (data link layer). VLAN hoạt động giống một switch ảo — nhiều VLAN có thể dùng chung hạ tầng vật lý nhưng vẫn hoàn toàn tách biệt về mặt logic.
Định nghĩa quan trọng cần nhớ: VLAN hoạt động ở tầng OSI 2 (Network Access), dựa trên địa chỉ MAC. Nó không thay thế cho mạng con ở tầng 3, mà đi cùng nó trong một mô hình phân tầng.
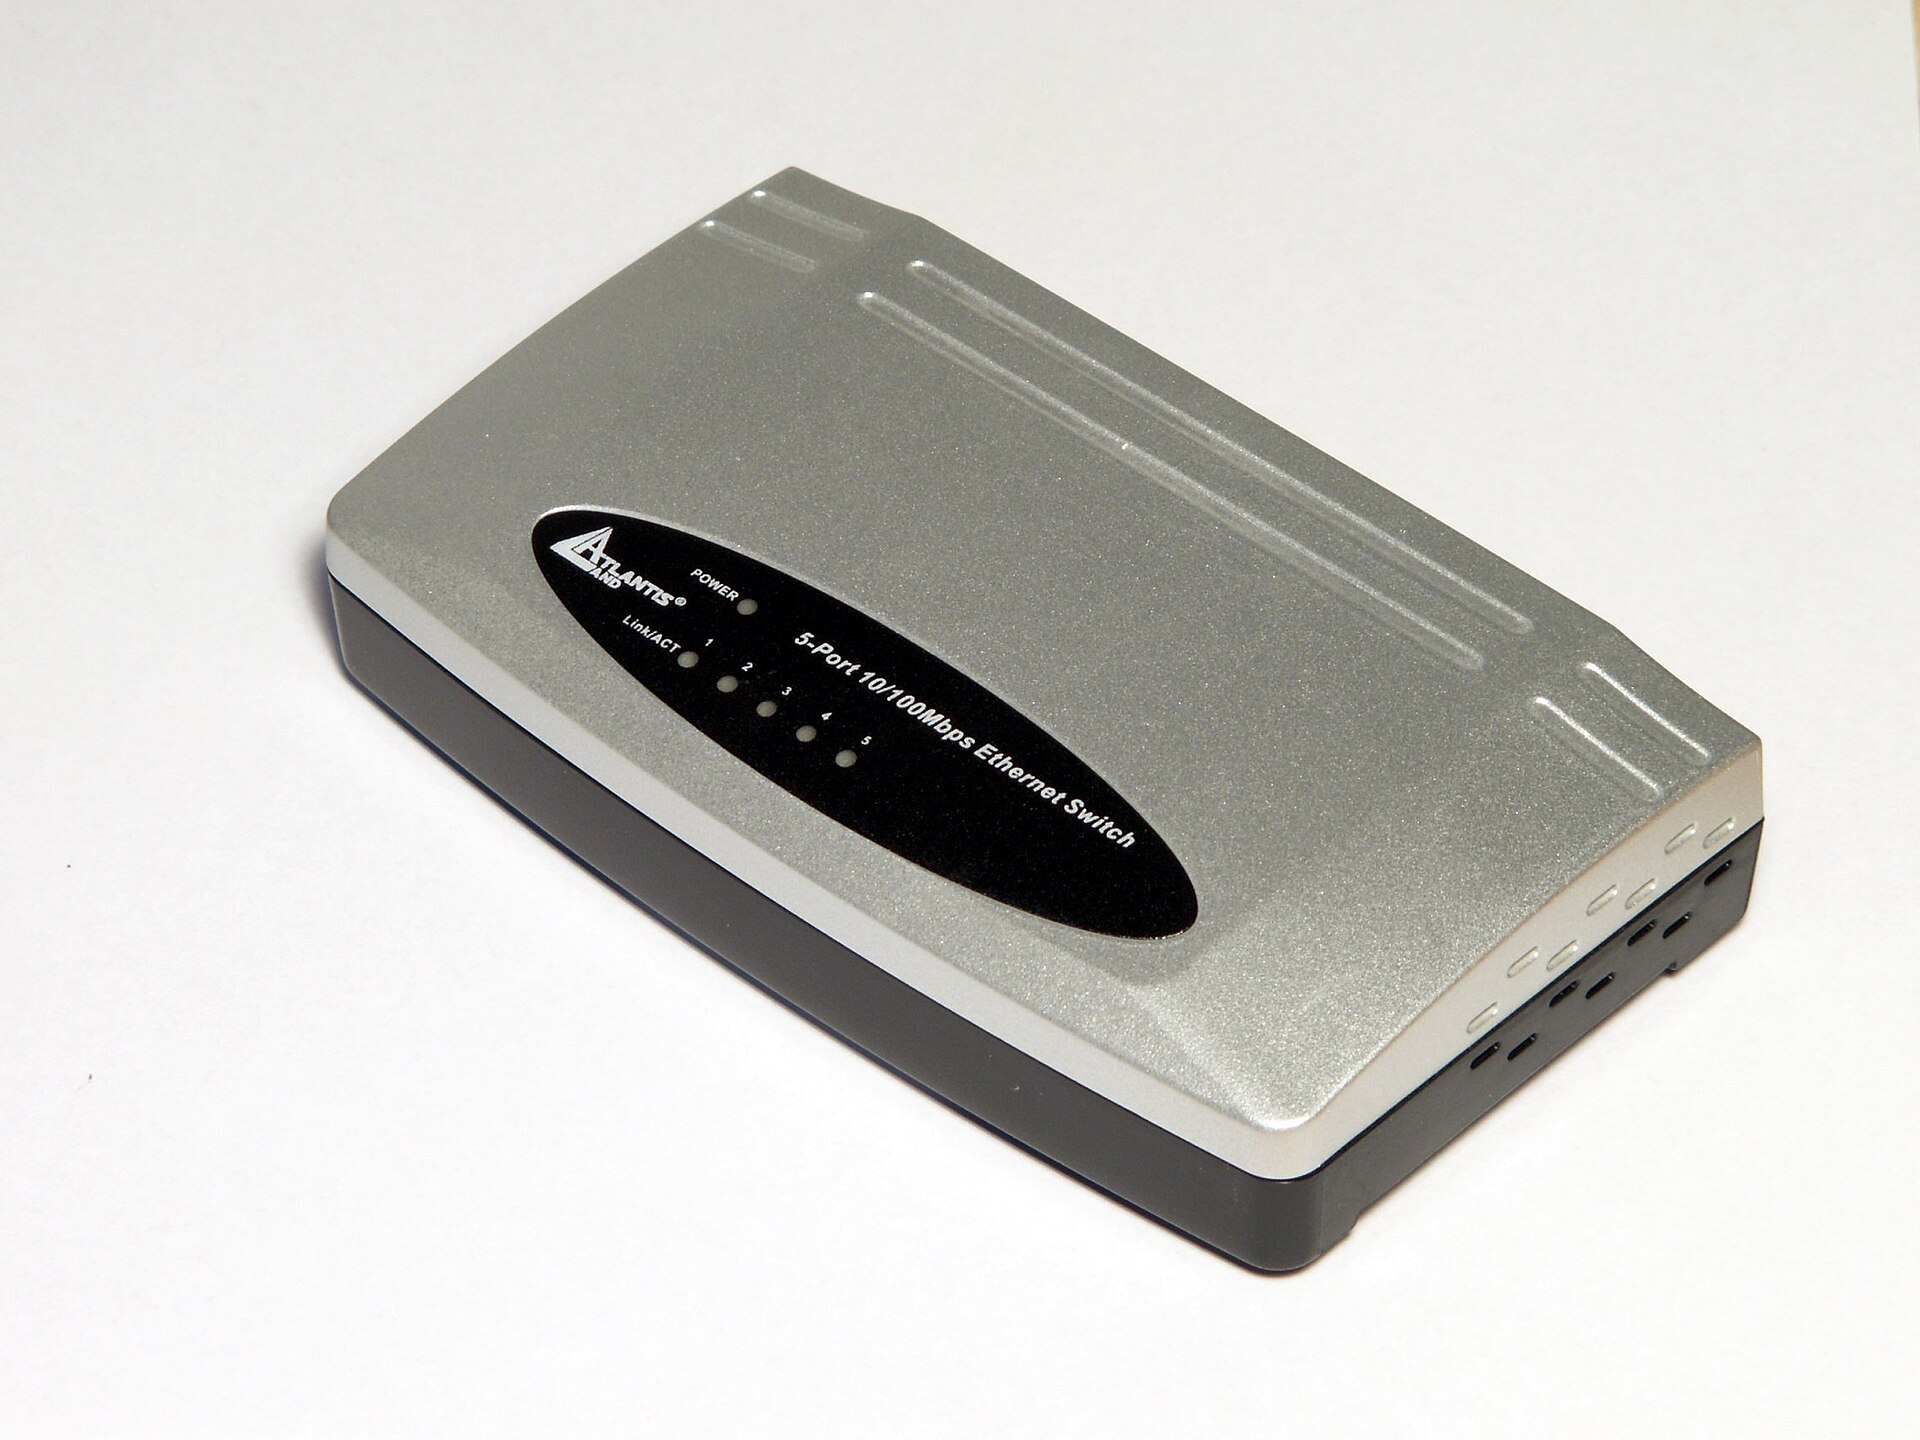
VLAN giải quyết vấn đề gì
Trước khi có VLAN, mạng LAN thường chạy dạng phẳng (flat). Mọi thiết bị trong cùng một broadcast domain. Khi số thiết bị tăng lên, hiệu năng suy giảm vì mọi frame broadcast đều đi tới tất cả các cổng.
VLAN mang lại bốn lợi ích cốt lõi:
- Giảm miền broadcast — mỗi VLAN là một miền broadcast riêng. Gánh nặng broadcast của thiết bị chậm nằm riêng trong VLAN của nó, không làm phiền các VLAN khác.
- Phân tách bảo mật — thiết bị thuộc VLAN “kế toán” không thể gửi trực tiếp frame tới VLAN “khách” dù chung switch. Tầng 3 vẫn cần firewall, nhưng đã có lớp cô lập đầu tiên.
- Tái phân bổ địa chỉ IP gọn — mỗi VLAN có thể cấp một dải /24 riêng, khiến việc lập kế hoạch địa chỉ dễ hơn nhiều so với một dải /16 đơn lẻ.
- Di chuyển linh hoạt — chuyển nhân viên sang phòng ban khác chỉ cần đổi cấu hình port, không phải kéo dây.
Port Access, Trunk và bảng 802.1Q
Chuẩn VLAN trên IEEE được định nghĩa tại IEEE 802.1Q. Chỉ với vài chế độ port cơ bản bạn đã dựng được hệ thống hoàn chỉnh:
| Chế độ port | Dùng cho | Có gắn tag 802.1Q không |
|---|---|---|
| Access | Thiết bị cuối (PC, máy in, camera) | Không — frame đi ra không tag |
| Trunk | Nối giữa hai switch, hoặc switch với router | Có — mỗi frame mang VLAN ID |
| Voice | Cổng cho điện thoại IP | Có, thường gán thêm VLAN thoại |
| Dynamic (GVRP) | Tự động học VLAN, hiếm dùng | Tuỳ cấu hình |
| Isolated / Private | Cổng cách ly hoàn toàn, chỉ được ra uplink | Tuỳ cấu hình |
VLAN 1 là VLAN mặc định và không thể xoá trên hầu hết thiết bị. Lưu ý nguy hiểm thực tế: nếu bạn kế hoạch đặt cổng quản trị của switch vào VLAN 1, bất kỳ ai nối vào một access port thuộc VLAN 1 đều có thể thử đăng nhập. Hãy tạo một VLAN riêng cho quản trị và vô hiệu hoá VLAN 1 trên các cổng không dùng.
Cấu hình VLAN trên Cisco IOS căn bản
Trình tự cấu hình chuẩn gồm: tạo VLAN, gán VLAN cho cổng access, thiết lập cổng trunk, rồi cấu hình định tuyến nội bộ giữa các VLAN.
! Bước 1: tạo VLAN
Switch(config)# vlan 10
Switch(config-vlan)# name HANH_CHINH
Switch(config-vlan)# vlan 20
Switch(config-vlan)# name KE_TOAN
Switch(config-vlan)# vlan 30
Switch(config-vlan)# name MAY_CHU

! Bước 2: gán cổng access cho VLAN 10
Switch(config)# interface range FastEthernet0/1-10
Switch(config-if-range)# switchport mode access
Switch(config-if-range)# switchport access vlan 10
Switch(config-if-range)# spanning-tree portfast

! Bước 3: thiết lập trunk lên switch lõi
Switch(config)# interface GigabitEthernet0/1
Switch(config-if)# switchport mode trunk
Switch(config-if)# switchport trunk allowed vlan 10,20,30
Switch(config-if)# switchport trunk native vlan 10

! Bước 4: xem lại cấu hình
Switch# show vlan brief
Switch# show interfaces trunk
Lệnh show vlan brief là bước kiểm tra bắt buộc sau mỗi lần cấu hình. Nếu cổng nào không xuất hiện đúng VLAN mong muốn, việc debug sẽ mất thời gian hơn nhiều so với việc kiểm tra ngay từ đầu.
Định tuyến giữa các VLAN: router-on-a-stick
Switch Layer 2 không định tuyến được. Cần một router (vật lý hoặc logic) để kết nối các VLAN. Cách phổ biến và tiết kiệm nhất là router-on-a-stick:
! Trên router, tạo sub-interface cho mỗi VLAN
Router(config)# interface GigabitEthernet0/0
Router(config-if)# no shutdown

Router(config)# interface GigabitEthernet0/0.10
Router(config-subif)# encapsulation dot1q 10
Router(config-subif)# ip address 192.168.10.1 255.255.255.0

Router(config)# interface GigabitEthernet0/0.20
Router(config-subif)# encapsulation dot1q 20
Router(config-subif)# ip address 192.168.20.1 255.255.255.0

! Bật định tuyến giữa các VLAN
Router(config)# ip routing
Router# show ip route
Giá thành của router-on-a-stick là nút thắt hiệu năng: toàn bộ lưu lượng liên VLAN phải đi qua một cổng vật lý duy nhất. Khi lưu lượng tăng cao, hãy chuyển sang VLAN-aware switch với SVI (Switched Virtual Interface) và định tuyến bằng ip routing trên chính switch lớp 3.
Sai lầm thường gặp cần tránh
1. Bỏ qua native VLAN
Native VLAN mặc định là VLAN 1. Nếu một đầu bên kia cấu hình native VLAN là 10, frame không mang tag sẽ bị hiểu sai. Trong môi trường tin cậy cao, nên đặt native VLAN trùng với một VLAN dữ liệu thật thay vì để nguyên VLAN 1, hoặc dùng vtp mode off khi không cần chia sẻ cơ sở dữ liệu VLAN.
2. Trunk cho phép mọi VLAN theo mặc định
Cấu hình switchport trunk allowed vlan 1-4094 khiến mọi VLAN trên switch khác “xuyên” qua. Luôn chỉ định rõ danh sách VLAN cần cho phép.
3. Quên cấu hình cả hai đầu trunk
Một cổng được đặt trunk nhưng phía đối diện vẫn là access sẽ tạo ra lỗi rất khó chẩn đoán. Kiểm tra bằng show interfaces trunk ở cả hai đầu.
4. Không kiểm tra khả năng thông sau khi đổi VLAN
Đổi VLAN xong phải xác nhận bằng thực tế: ping gateway, kiểm tra ARP table, thử truy cập tài nguyên cần thiết. Lỗi VLAN thường biểu hiện là “không vào được mạng” chứ không phải báo lỗi rõ ràng.
5. Dùng chung VLAN cho cả server lẫn máy tính cá nhân
Nhiều tổ chức tách VLAN “SERVER” và “LAN” nhưng lại đặt cả máy in lẫn wifi khách vào chung một VLAN. Rủi ro lateral movement tăng mạnh. Nên có tối thiểu: VLAN người dùng, VLAN server, VLAN quản trị thiết bị, VLAN khách, VLAN camera/IoT.
VLAN ảo với định tuyến ở tầng 3
Nếu hạ tầng cho phép, hãy ưu tiên cấu hình switch hoạt động ở chế độ router-on-a-stick bằng SVI thay vì router vật lý, hoặc dùng định tuyến tĩnh với ip route trên switch lớp 3. Cách này giữ được phân tách logic mà không tốn thêm thiết bị.
| Mô hình | Ưu điểm | Nhược điểm |
|---|---|---|
| Router vật lý + dot1q | Rõ ràng, quen thuộc | Tốn thiết bị, nút thắt 1 cổng |
| Router-on-a-stick | Ít thiết bị, dễ quản lý | Băng thông bị giới hạn 1 cổng |
| Switch lớp 3 + SVI | Không nút thắt, chuyển đổi nhanh | Cần license phần cứng |
| SDN / VXLAN | Mở rộng quy mô lớn | Chi phí và độ phức tạp cao |
Kết luận
VLAN là công cụ nền tảng để một mạng LAN duy nhất phục vụ nhiều nhóm người dùng với yêu cầu khác nhau. Nó đơn giản, rẻ và mang lại cả hiệu năng lẫn bảo mật. Điểm mấu chốt là phải hiểu rõ mô hình access port và trunk port, quản lý native VLAN cẩn thận, và luôn kiểm tra cấu hình sau mỗi lần thay đổi. Phần định tuyến liên VLAN nên được tách riêng và cân nhắc nâng cấp lên switch lớp 3 khi lưu lượng tăng.
Để mở rộng góc nhìn về phần cứng mạng, bạn có thể đọc bài HAProxy và reverse proxy — cùng chủ đề phân tách và phân phối lưu lượng. Bài QUIC là gì cũng hữu ích: nó cho thấy vì sao giao thức mới ưu tiên nhiều luồng trên một kết nối duy nhất, cùng nguyên lý với việc gom nhiều VLAN trên một cáp trunk.