WireGuard là giao thức VPN mã nguồn mở hiện đại được thiết kế để thay thế IPsec và OpenVPN bằng sự đơn giản, hiệu suất cao và bảo mật mạnh. Tạo ra bởi Jason A. Donenfeld từ năm 2015, WireGuard chỉ gồm khoảng 4.000 dòng mã — nhỏ hơn rất nhiều so với hàng trăm nghìn dòng của OpenVPN hay IPsec. Nhờ vậy, nó dễ kiểm tra bảo mật hơn và ít bề mặt tấn công hơn.
WireGuard hoạt động như thế nào?
WireGuard là biến thể của Noise Protocol Framework, sử dụng các thuật toán mật mã hiện đại:
- Curve25519 cho trao đổi khóa Diffie-Hellman (ECDH)
- ChaCha20-Poly1305 cho mã hóa đối xứng có xác thực
- BLAKE2s cho hàm băm mật mã — nhanh hơn và gọn hơn SHA-3
- SipHash24 cho bảng băm
- HKDF cho dẫn xuất khóa
Quá trình thiết lập kết nối gồm 2 bước: đầu tiên, hai bên trao đổi khóa công khai Curve25519 và tạo khóa chung qua Diffie-Hellman. Sau đó, Noise Protocol tạo session key ChaCha20 đối xứng được xác thực bằng Poly1305. WireGuard chạy trên UDP với cổng mặc định 51820.
Điểm đặc biệt là WireGuard có thiết kế phi trạng thái (connectionless) — không phụ thuộc vào gói tin trước đó, hoạt động tốt trên mạng không ổn định, và hỗ trợ roaming: bạn có thể đổi IP mà không cần handshake lại.
Hiệu suất vượt trội so với OpenVPN và IPsec
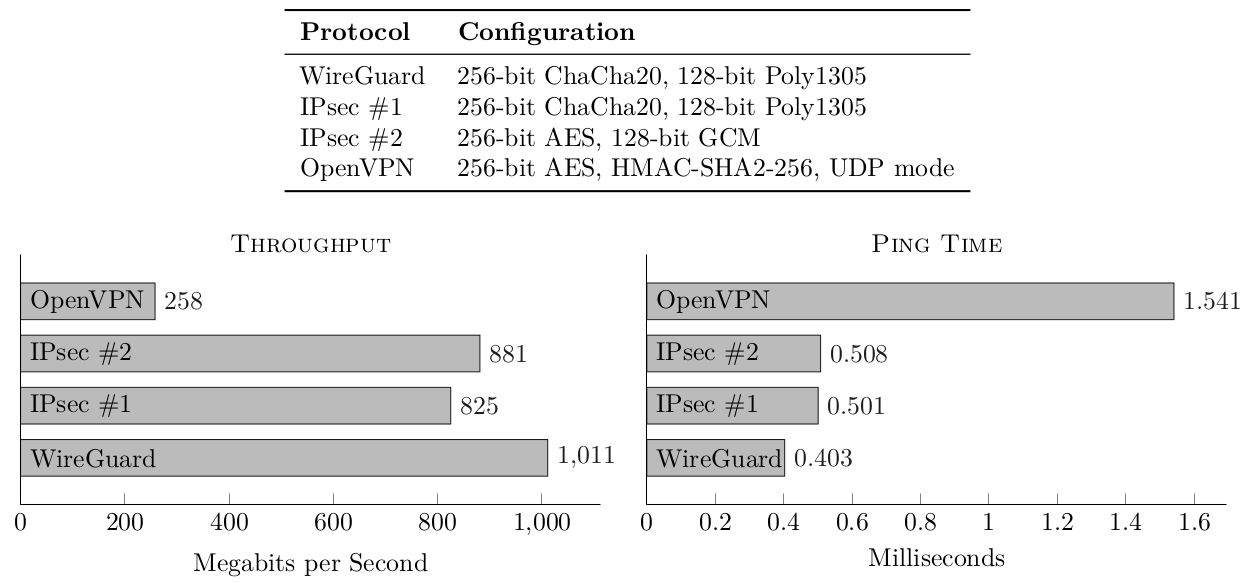
Benchmark từ đội ngũ WireGuard cho thấy sự khác biệt rõ rệt:
| Giao thức | Throughput | Latency (ping) |
|---|---|---|
| WireGuard | 1.011 Gbps | 0.403 ms |
| IPsec-AESGCM | 881 Mbps | 0.508 ms |
| IPsec-ChaPoly | 825 Mbps | 0.521 ms |
| OpenVPN | 258 Mbps | 1.541 ms |
OpenVPN chậm nhất do thiết kế single-thread và phụ thuộc thư viện mã hóa OpenSSL nặng. IPsec nhanh hơn nhưng cấu hình phức tạp với PKI và certificate management. WireGuard vừa nhanh hơn, vừa đơn giản hơn nhiều.
Hỗ trợ nền tảng rộng rãi
WireGuard được tích hợp vào kernel Linux từ phiên bản 5.6 (tháng 3/2020) — chạy như module kernel, giảm overhead so với userspace. Các nền tảng hỗ trợ:
- Windows: Client chính thức từ 2021, hỗ trợ ARM
- macOS và iOS: Ứng dụng trên App Store
- Android: Chính thức trên Google Play
- BSD: Hỗ trợ gốc trên FreeBSD, OpenBSD, NetBSD
- Router/Embedded: OpenWRT, EdgeOS, các thiết bị nhúng
Cài đặt và cấu hình cơ bản
Linux
# Cài đặt
sudo apt install wireguard

# Tạo key pair
wg genkey | tee privatekey | wg pubkey > publickey

# Cấu hình /etc/wireguard/wg0.conf
[Interface]
PrivateKey = <private-key>
Address = 10.0.0.2/24
ListenPort = 51820

[Peer]
PublicKey = <public-key-server>
Endpoint = server-ip:51820
AllowedIPs = 0.0.0.0/0

# Khởi động
sudo wg-quick up wg0
Chỉ cần vài dòng lệnh, không cần PKI phức tạp hay certificate management như IPsec/OpenVPN. Key exchange đơn giản như SSH keys.
WireGuard và Tailscale
Tailscale là mạng VPN mesh xây dựng trên nền tảng WireGuard. WireGuard cung cấp lớp vận chuyển bảo mật, Tailscale bổ sung trải nghiệm người dùng hoàn chỉnh: đăng nhập SSO, quản lý khóa tự động, DERP relay khi không thể kết nối trực tiếp, và ACL cho quản lý quyền truy cập.
Nói cách khác: WireGuard là engine, Tailscale là trải nghiệm hoàn chỉnh. Nếu cần VPN point-to-point đơn giản, dùng WireGuard trực tiếp. Nếu cần mesh network quản lý tập trung cho team, Tailscale là lựa chọn tốt hơn.
Hạn chế cần biết
WireGuard không phải là giải pháp hoàn hảo cho mọi tình huống:
- Không che giấu lưu lượng: Gói WireGuard có cấu trúc cố định, dễ bị phát hiện bởi DPI (Deep Packet Inspection). Cần lớp obfuscation như AmneziaWG nếu muốn vượt qua firewall mạnh
- Không hỗ trợ TCP-over-TCP: Tránh lỗi hiệu suất kinh điển; cần lớp TCP encapsulation nếu bắt buộc
- Post-quantum: Hiện chỉ dựa trên Curve25519, có thể thêm pre-shared key (PSK) để tăng cường bảo mật
Ứng dụng thực tế cho lập trình viên và DevOps
WireGuard đặc biệt hữu ích cho:
- Truy cập server nội bộ: Kết nối an toàn tới database, staging server, CI/CD pipeline từ bất kỳ đâu
- Mạng team phân tán: Tạo mạng riêng cho team làm việc từ xa
- Quản lý hạ tầng cloud: Kết nối nhiều server, microservices mà không cần expose port ra internet
- IoT và Router: OpenWRT, NAS Synology, Raspberry Pi đều hỗ trợ tốt
Kết luận
WireGuard là sự hiện đại hóa thực sự cho VPN — chỉ 4.000 dòng mã, dễ cấu hình như SSH, hiệu suất hơn 1 Gbps, latency dưới 0.5ms, và được kiểm chứng hình thức bằng CryptoVerif. Cho dù bạn là lập trình viên cần truy cập server từ xa, sysadmin quản lý hạ tầng, hay người dùng cá nhân muốn bảo mật, WireGuard xứng đáng là lựa chọn hàng đầu.
Tham khảo thêm: