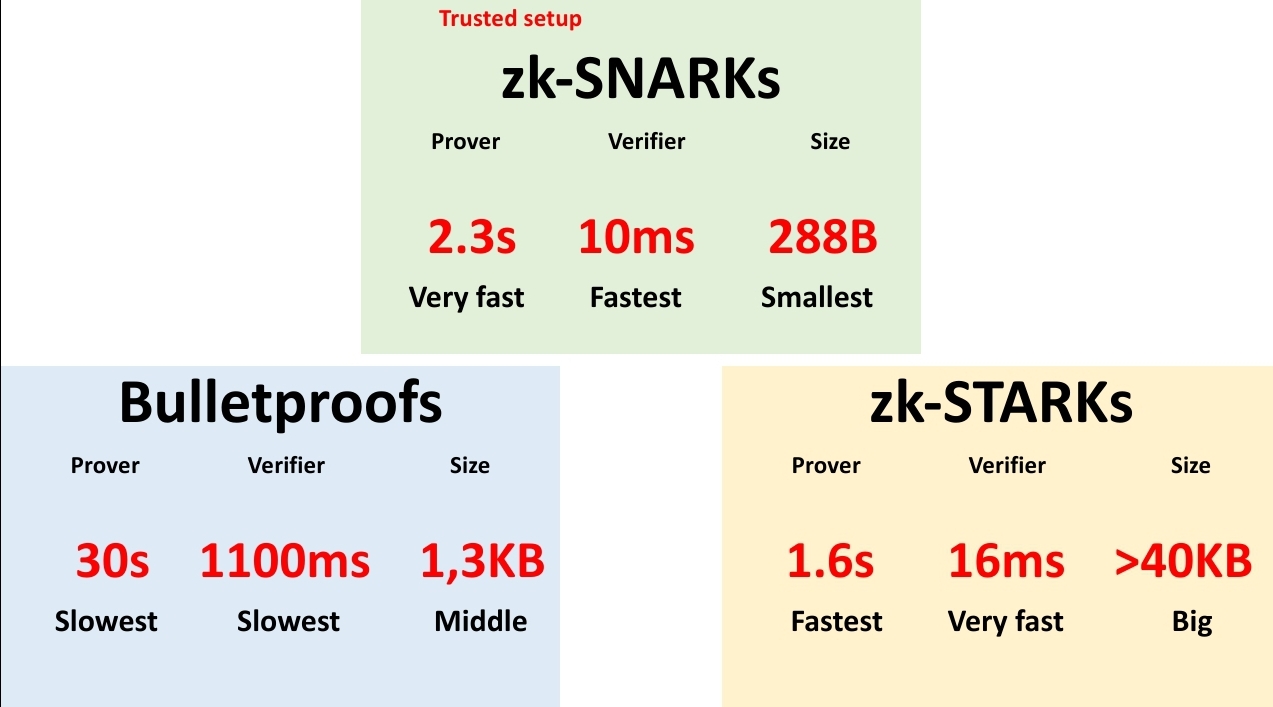
zk-SNARK (Zero-Knowledge Succinct Non-Interactive Argument of Knowledge) là một dạng chứng minh tri thức trong mật mã cho phép một bên (người chứng minh) thuyết phục bên kia (người xác thực) rằng một tuyên bố nào đó là đúng mà không cần tiết lộ bất kỳ thông tin nào khác ngoài chính sự thật của tuyên bố đó. Đây là công cụ cốt lõi giúp các giao dịch trong blockchain như Zcash đạt được tính riêng tư hoàn toàn.
Trong bối cảnh công nghệ blockchain ngày nay, một trong những thách thức lớn nhất là phải cân bằng giữa sự minh bạch (tất cả giao dịch đều được công khai để mọi người có thể xác thực) và sự bảo mật thông tin cá nhân (người dùng không muốn mọi ai cũng biết họ đang gửi tiền tới ai và bao nhiêu). zk-SNARK ra đời để giải quyết mâu thuẫn này bằng cách cho phép xác thực giao dịch mà không cần hiện ra chi tiết nội dung.
Chứng minh tri thức không tương tác là gì
Một chứng minh tri thức (zero-knowledge proof) là một giao thức mà bên chứng minh (prover) chỉ cần truyền cho bên xác thực (verifier) một thông điệp cực kỳ ngắn gọn để thuyết phục rằng một tuyên bố nào đó là đúng, mà không cho người xác thực biết bất kỳ gì khác ngoài chính sự thật của tuyên bố đó. Ý tưởng “không biết gì” xuất phát từ việc người chứng minh không thể lære ra bất kỳ secret nào mà người xác thực chưa biết, dù người chứng minh thực sự đang giữ secret đó.
Trong một giao thức chứng minh tri thức điển hình, nếu người chứng minh chỉ đơn giản là tiết lộ secret (ví dụ: khóa riêng, lời giải của một bài toán), thì người xác thực sẽ tin ngay — nhưng hành động này cũng tiết lộ toàn bộ secret đó, trái với yêu cầu “không biết gì”. Chính vì vậy, một giao thức ZKP tốt phải đáp ứng ba tính chất chính:
- Tồn tại (Completeness): Nếu tuyên bố là thật, người chứng minh luôn có thể thuyết phục người xác thực.
- Am thanh (Soundness): Nếu tuyên bố là giả, người chứng minh không thể lừa người xác thực để cho rằng nó là thật (ngoại trừ một xác suất rất nhỏ).
- Không biết gì (Zero-Knowledge): Sau khi giao thức kết thúc, người xác thực không học được thêm thông tin gì ngoài sự thật của tuyên bố.
Giao thức gốc của ZKP thường đòi hỏi nhiều vòng trao đổi tin nhắn giữa hai bên (giao thức tương tác). Để làm cho nó phù hợp với môi trường phi tập trung như blockchain, người ta đã phát triển phiên bản phi tương tác (non-interactive) nhờ kỹ thuật gọi là Fiat-Shamir heuristic, biến đổi một giao thức tương tác thành một bước duy nhất mà người chứng minh tạo ra một chứng minh dựa trên hàm băm của khai báo và một chuỗi ngẫu nhiên công khai.
zk-SNARK là gì và tại sao nó đặc biệt
zk-SNARK là một cụm từ mô tả một nhóm chứng minh tri thức có bốn tính chất chính:
- Zero-knowledge: tính chất không biết gì như đã nêu trên.
- Succinct: kích thước chứng minh cực kỳ ngắn (chỉ vài trăm byte) và thời gian xác thực cực nhanh (mili giây).
- Non-Interactive: không cần trao đổi nhiều lượt tin nhắn — người chứng minh chỉ tạo ra một chứng minh duy nhất, người xác thực kiểm tra một lần là đủ.
- Argument of Knowledge: không chỉ chứng minh sự tồn tại của một giải pháp mà còn cho biết người chứng minh thực sự “biết” giải pháp đó (tránh trường hợp giả mạo bằng cách tìm ra một giải pháp giả).
Nhờ tính chất succinct và non-interactive, zk-SNARK trở thành lựa chọn lý tưởng để nhúng vào blockchain: một chứng minh zk-SNARK có thể được lưu trữ trực tiếp trên chuỗi khối, và bất kỳ node nào cũng có thể xác thực chứng minh đó chỉ với vài phép tính toán học trên đường cong elliptic. Điều này cho phép các giao dịch privata như trong Zcash được xác thực mà không cần hiện ra số tiền, địa chỉ gửi hay địa chỉ nhận.
Trong thực tế, một giao dịch zk-SNARK trong Zcash sẽ bao gồm: một đầu vào công khai (public input) chứng minh đây là một giao dịch hợp lệ trong hệ thống, một chứng minh zk-SNARK của người gửi, và một số trường metadata. Node xác thực chỉ cần chạy một hàm xác minh trên đường cong elliptic — nếu trả về true, giao dịch được chấp nhận; nếu false, giao dịch bị từ chối.
Cơ chế hoạt động bên trong zk-SNARK
Để tạo ra một chứng minh zk-SNARK, người ta bắt đầu từ một biểu thức toán học (thường là một mạch số học — arithmetic circuit) mô tả tính toán mà người chứng minh muốn chứng minh biết. Ví dụ: “Tôi biết một secret sao cho khi băm nó với SHA-256 cho ra một hash cụ thể”. Mạch số học này sẽ được chuyển đổi thành một hệ thống phương trình bội đa thức qua quy trình gọi là Quadratic Arithmetic Program (QAP).
Sau khi có QAP, người chứng minh sẽ tạo ra một chứng minh bằng cách tính toán các giá trị đa thức tại một loạt điểm ngẫu tiên được chọn từ một chuỗi chung gọi là Common Reference String (CRS) — trong nhiều triển khai thực tế, CRS này được tạo ra trong một ceremonia setup đáng lành mạnh (trusted setup). Khi đã có các giá trị đa thức, chứng minh cuối cùng sẽ là một tổ hợp ngắn gọn của những giá trị này, thường là ba phần tử trên đường cong elliptic.
Người xác thực chỉ cần kiểm tra một vài phương trình dựa trên phép ghép cặp (pairing) trên đường cong elliptic để chắc chắn rằng người chứng minh thực sự biết giải pháp mà không phải tiết lộ giải pháp đó. Nhờ tính chất của pairing, thời gian verify chỉ mất mili giây dù chứng minh chỉ vài trăm byte.
Ứng dụng thực tế và giới hạn
Ứng dụng nổi tiếng nhất của zk-SNARK là Zcash — một đồng tiền riêng tư cho phép người dùng chọn lựa giữa giao dịch công khai (tương tự Bitcoin) và giao dịch riêng tư (shielded) sử dụng zk-SNARK. Ngoài ra, công nghệ này cũng đang được nghiên cứu để áp dụng vào các giải pháp layer 2 như Aztec Network, cũng như trong các hệ thống bầu cử điện tử và bảo mật đa phương thức.
Tuy nhiên, zk-SNARK cũng có nhược điểm nhất định. Điểm lớn nhất là trusted setup: trong quá trình khởi tạo, cần tạo ra một tham số chung (CRS) mà nếu ai đó nắm được bí mật của nó thì có thể tạo ra chứng minh giả mạo — một mối nguy hiểm nếu buổi lễ khởi tạo không được thực hiện một cách công khai và đáng tin cậy. Ngoài ra, thời gian tạo ra chứng minh (proving time) vẫn có thể cao đối với các mạch phức tạp, và cần lượng bộ nhớ đáng kể trong quá trình tính toán.
Một thay thế đang được phát triển là STARK (Scalable Transparent ARgument of Knowledge) — một loại chứng minh tri thức không cần trusted setup, dựa trên hàm băm và có khả năng mở rộng tốt hơn, mặc dù kích thước chứng minh thường lớn hơn zk-SNARK.
Để hiểu thêm về nguyên lý và ứng dụng của zk-SNARK, bạn có thể tham khảo trang Wikipedia về Chứng minh tri thức không tương tác và các tài liệu kỹ thuật từ dự án Zcash.