DNS over HTTPS (viết tắt DoH) là cách thực hiện truy vấn phân giải tên miền thông qua giao thức HTTPS thay vì gửi truy vấn DNS dạng văn bản thuần. Mục tiêu chính là tăng quyền riêng tư và bảo mật bằng cách ngăn chặn việc theo dõi và can thiệp vào dữ liệu DNS. Bài viết này giải thích cơ chế hoạt động, lý do ra đời, so sánh với DoT và cách bật trên thực tế.
Để hiểu vì sao DoH cần thiết, hãy bắt đầu từ cách truy vấn DNS thông thường diễn ra. Mỗi lần bạn gõ một địa chỉ vào trình duyệt, thiết bị của bạn gửi một yêu cầu hỏi “địa chỉ IP của chuhung.net là gì” tới máy chủ DNS. Truy vấn đó truyền đi dưới dạng văn bản rõ ràng, không mã hoá. Bất kỳ ai đứng giữa đường truyền — nhà cung cấp internet, điểm phát sóng Wi-Fi công cộng, kẻ tấn công — đều đọc được tên miền bạn đang truy cập.
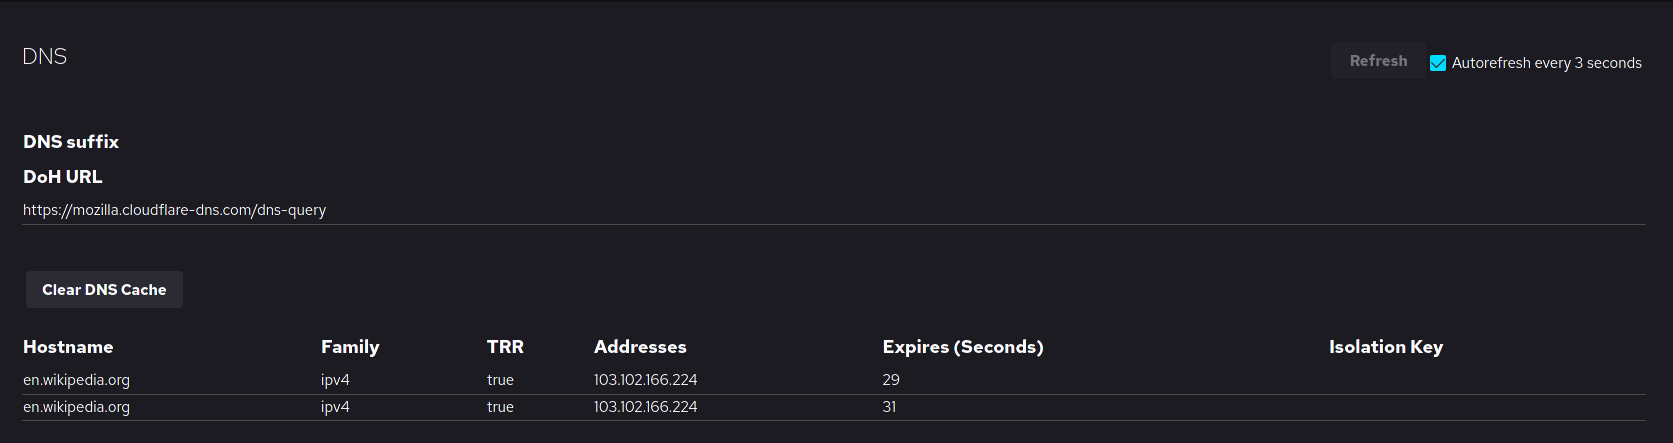
Vấn đề với DNS dạng thuần
Việc dùng văn bản thuần không chỉ gây mất riêng tư. Nó còn là mắt xích yếu trong chuỗi bảo mật, vì TLS chỉ bảo vệ nội dung sau khi kết nối đã được thiết lập, còn bản thân việc phân giải tên diễn ra trước khi kết nối HTTP có thể bắt đầu.
Hệ quả là ba dạng tấn công kinh điển đều khả thi:
- Theo dõi hành vi. Nhà cung cấp dịch vụ internet nhìn toàn bộ lịch sử tên miền bạn truy vấn, kể cả khi nội dung truy cập đã được mã hoá đầu-cuối.
- Can thiệp DNS (DNS spoofing). Kẻ tấn công chèn trả lời giả trong đường truyền, chuyển hướng bạn tới máy chủ độc hại thay vì trang thật. Việc này làm vô hiệu hoá hoàn toàn chứng thư SSL.
- Chèn quảng cáo. Nhiều nhà mạng di động thay thế truy vấn DNS không tìm thấy bằng địa chỉ quảng cáo của chính họ.
Đặc vấn đề nằm ở chỗ, với DNS thuần, người dùng không hề hay biết mình đang bị theo dõi hay bị can thiệp. Không có cảnh báo, không có dấu hiệu hiển thị. Toàn bộ việc bảo vệ phụ thuộc vào việc bạn tin nhà cung cấp dịch vụ của mình.
DoH giải quyết vấn đề thế nào
DoH đặt toàn bộ lưu lượng DNS vào bên trong một kết nối HTTPS, giống hệt cách trình duyệt tải một trang web. Khi đó, mọi truy vấn và câu trả lời đều được bảo vệ bởi chứng thư chính thức, tương tự bảo vệ khi bạn truy cập ngân hàng trực tuyến.
Theo RFC 8484 của IETF, mỗi cặp truy vấn và câu trả lời DNS được ánh xạ vào một trao đổi HTTP. Chuẩn này được định nghĩa bởi tám tác giả, trong đó có đại diện từ Mozilla và ICANN, và trở thành tài liệu chuẩn bắt buộc vào năm 2018.
Ba lợi ích trực tiếp:
- Bảo mật đầu-cuối. Chứng thư HTTPS đảm bảo bạn đang nói chuyện với đúng máy chủ DNS bạn định cấu hình, không phải kẻ giả mạo.
- Riêng tư. Nhà cung cấp internet nhìn thấy bạn đang kết nối HTTPS tới Cloudflare hay Google, nhưng không biết bạn đang tra cứu tên miền nào.
- Chống kiểm duyệt và định vị. Vì truy vấn được gộp chung với lưu lượng web thông thường, việc chặn DoH rất khó phân biệt với chặn truy cập web thông thường.
Mốc thời gian chuyển đổi
DoH không xuất hiện ngay từ đầu. Lịch sử triển khai cho thấy một quá trình thử nghiệm lâu dài trước khi đến với người dùng phổ thông.
| Mốc thời gian | Sự kiện |
|---|---|
| Tháng 3, 2018 | Google và Mozilla bắt đầu thử nghiệm các phiên bản DoH |
| Tháng 10, 2018 | RFC 8484 được IETF phê duyệt thành Internet Standards Track |
| Tháng 2, 2020 | Firefox chuyển DoH thành mặc định cho người dùng tại Hoa Kỳ |
| Tháng 5, 2020 | Chrome bật DoH theo mặc định |
Trước đó chỉ có Firefox cho tuỳ chọn bật thủ công, và người dùng phải biết tên miền của máy chủ DoH muốn dùng. Quá trình mở rộng sang Chrome đánh dấu bước ngoặt quan trọng vì lưu lượng web lớn nhất thế giới giờ đã được mã hoá theo mặc định.
So sánh DoH với DoT và DNS thuần
DoH không phải lựa chọn duy nhất. Hai công nghệ mã hoá DNS chính cạnh tranh với nó là DoT và ODoH:
| Tiêu chí | DNS thuần | DoT (UDP 853) | DoH (HTTPS) |
|---|---|---|---|
| Cổng | 53 | 853 | 443 |
| Mã hoá | Không | TLS riêng | TLS dùng chung với web |
| Bị chặn dễ dàng | Không thể chặn | Dễ — cổng lạ | Khó — giống lưu lượng web |
| Hỗ trợ CDN | Không | Không | Có, tận dụng HTTP/2, HTTP/3 |
| Độ trễ thêm | Thấp nhất | Trung bình | Cao hơn một chút |
Ưu điểm lớn nhất của DoH nằm ở việc dùng chung cổng 443 với lưu lượng web. DoT chạy trên cổng 853 riêng biệt, nên bất kỳ tường lửa hoặc thiết bị kiểm duyệt nào lọc cổng lạ cũng chặn được DoT. DoH gần như không thể phân biệt với việc tải ảnh hay video.
Đổi lại, DoH thường chậm hơn một chút do phải thiết lập phiên TLS. Nghiên cứu đo lường chi phí thực tế của DNS over HTTPS chỉ ra rằng kết nối HTTPS thường trực (keep-alive) giúp thu hẹp đáng kể khoảng cách này, vì chỉ phiên đầu tiên phải bắt tay TLS.
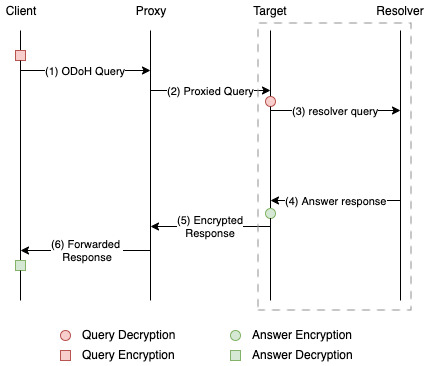
Oblivious DoH (ODoH) là bước tiến thêm: nó thêm một lớp proxy trung gian, khiến máy chủ DNS thật sự không biết địa chỉ IP của bạn. Cái giá phải trả là thêm một bước xử lý nữa. Theo bảng so sánh trong nghiên cứu về ODoH, kiến trúc này gồm bốn thành phần: Client, Proxy, Resolver và Target.
Cách bật DoH trên thực tế
Phần lớn các máy chủ DoH phổ biến đều cung cấp sẵn cấu hình. Cloudflare và Google là hai lựa chọn được dùng nhiều nhất, theo tài liệu chính thức của Cloudflare về mã hoá lưu lượng DNS.
Trên trình duyệt
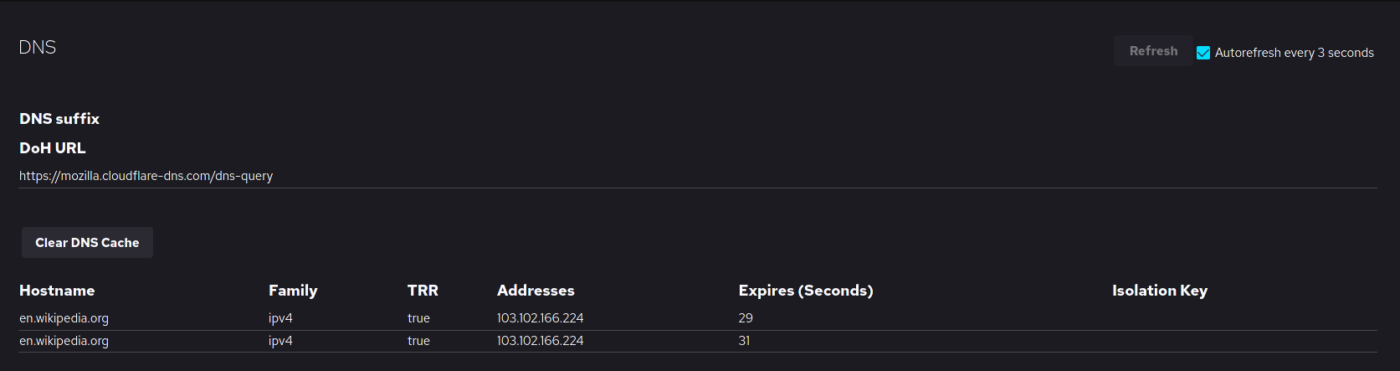
Firefox cho phép bật qua cài đặt: vào phần cài đặt bảo mật, tìm Use secure DNS, rồi chọn máy chủ DoH tùy chọn hoặc nhập tên miền máy chủ riêng. Chrome cũng đã hỗ trợ DoH theo mặc định và tự động dùng máy chủ DoH của nhà cung cấp dịch vụ nếu có.
Trên hệ điều hành
Windows 11, macOS, iOS và Android đều đã tích hợp tuỳ chọn DoH ở cấp hệ thống, cho phép mã hoá toàn bộ truy vấn DNS của thiết bị chứ không chỉ trong trình duyệt. Đây là lựa chọn tốt hơn vì nó bao phủ cả các ứng dụng không phải trình duyệt.
Ở cấp mạng
Với doanh nghiệp, router hoặc máy chủ DNS nội bộ có thể cấu hình chuyển tiếp DoH. Cách này giúp mọi thiết bị trong mạng đều hưởng lợi mà không cần cấu hình từng máy.
Những điều cần cân nhắc
DoH mang lại lợi ích rõ ràng nhưng không phải không có cái giá.
- Không tự động bảo vệ toàn mạng. Nếu chỉ bật trong trình duyệt, các ứng dụng khác trên máy vẫn dùng DNS thuần. Bật ở cấp hệ điều hành mới bao phủ được toàn bộ.
- Phụ thuộc vào một nhà cung cấp duy nhất. Khi bạn gửi mọi truy vấn tới một máy chủ DoH, bạn đang đặt niềm tin tuyệt đối vào nó. Máy chủ đó biết bạn đang hỏi gì; nó chỉ không biết bạn truy cập trang nào.
- Khó gỡ bỏ hiệu trạng khi kiểm duyệt. Chính khả năng chống chặn của DoH làm cho việc quản trị mạng doanh nghiệp trở nên phức tạp hơn, vì quản trị viên khó can thiệp vào lưu lượng.
- Chế độ tương thích ngược. Khi phát hiện môi trường không phù hợp, một số trình duyệt tạm chuyển về DNS thuần. Nếu đang xây dựng chính sách bảo mật, cần kiểm tra hành vi này.
Kết luận
DNS over HTTPS đã đi từ một ý tưởng kỹ thuật thuần tuý thành mặc định của các trình duyệt lớn nhất thế giới, và điều đó thay đổi cơ bản mức độ riêng tư mà người dùng internet được hưởng. Việc truy vấn DNS từng là một trong những hành vi riêng tư lộ lọt nhiều nhất, giờ đây nó nằm chung đường với mọi thứ khác bạn tải qua web. Nếu bạn chưa bật, đây là một trong những thay đổi cấu hình đơn giản nhất mang lại cải thiện bảo mật rõ rệt nhất.