Danh tính tự chủ SSI và DID là gì? Khái niệm và triển khai thực tế
Danh tính tự chủ (Self-Sovereign Identity – SSI) là mô hình quản trị danh tính số mà cá nhân nắm giữ quyền kiểm soát hoàn toàn đối với các định danh và chữ ký số của mình, không phụ thuộc vào bất kỳ tổ chức trung gian nào như chính phủ, ngân hàng hay nền tảng mạng xã hội. Khái niệm cốt lõi của SSI là các định danh phi tập trung (Decentralized Identifiers – DID), một loại URI do W3C chuẩn hóa, cho phép chủ thể tạo ra, sở hữu và kiểm soát định danh của mình mà không cần xin phép từ cơ quan đăng ký tập trung.
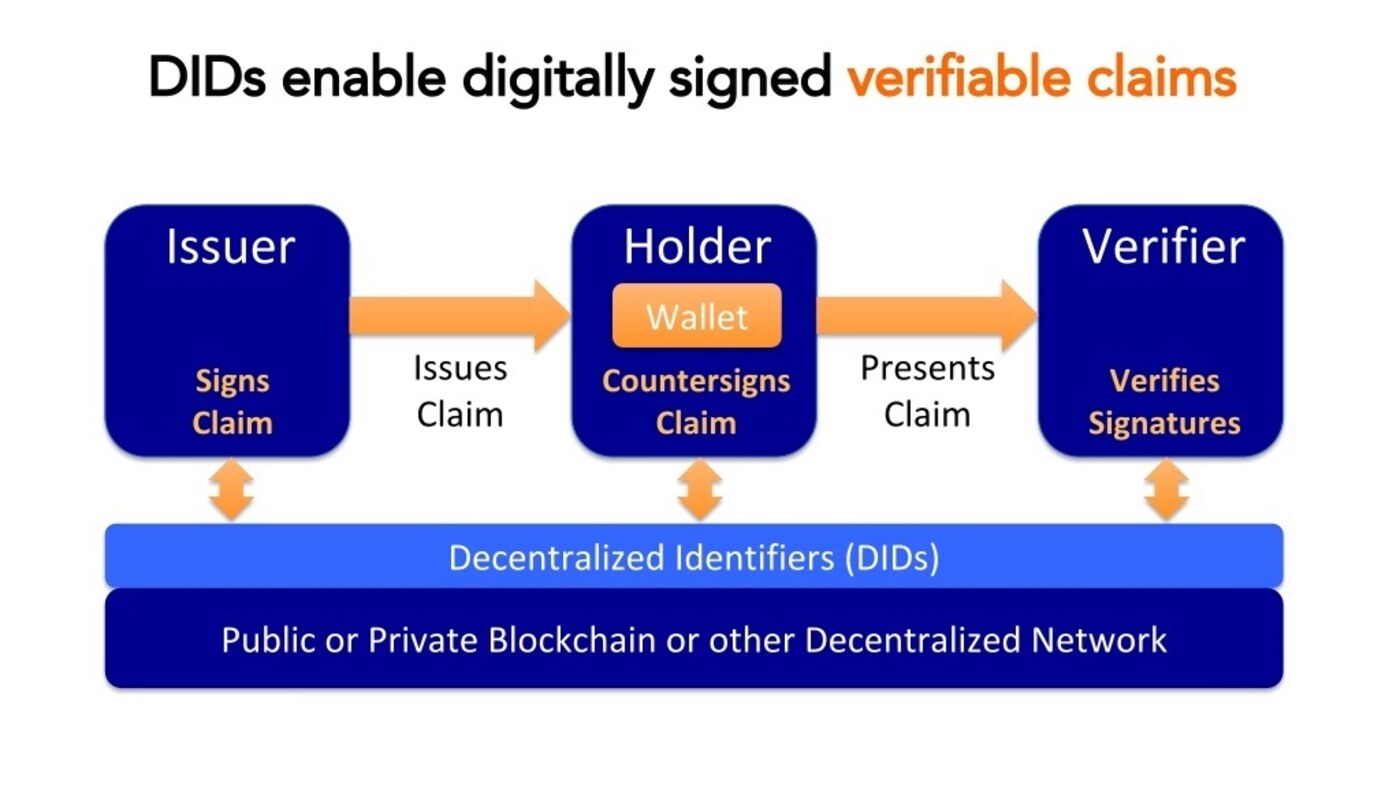
Cấu trúc DID và DID Document
Một DID là chuỗi ký tự bắt đầu bằng tiền tố did: theo sau là tên phương thức (method) và giá trị định danh, ví dụ did:web:example.com hoặc did:key:z6MkhaXgBZDv.... Khi phân giải DID, người ta nhận được một tài liệu JSON gọi là DID Document. Tài liệu này chứa các khóa công khai, phương thức xác thực (verification methods) và điểm cuối dịch vụ (service endpoints) giúp chủ thể DID chứng minh quyền sở hữu và tương tác an toàn. Việc phân giải DID được thực hiện bởi một trình phân giải (resolver) đặc thù cho từng phương thức, ví dụ trình phân giải did:web sẽ tải tài liệu từ https://example.com/.well-known/did.json.
Hai phương thức DID phổ biến hiện nay là did:web và did:key. Phương thức did:web gắn định danh với một tên miền DNS, cho phép tổ chức xuất bản DID Document trên miền web của mình, đơn giản và không cần blockchain. Phương thức did:key nhúng trực tiếp khóa công khai vào giá trị DID, không cần cơ sở dữ liệu bên ngoài, phù hợp cho trường hợp cần thiết lập nhanh và xác minh ngoại tuyến. Cả hai đều tuân thủ đặc tả W3C DID Core v1.0, đảm bảo tính tương thích ngang nhau.
Chứng nhận có thể kiểm chứng (Verifiable Credentials) và sự khác biệt so với danh tính tập trung
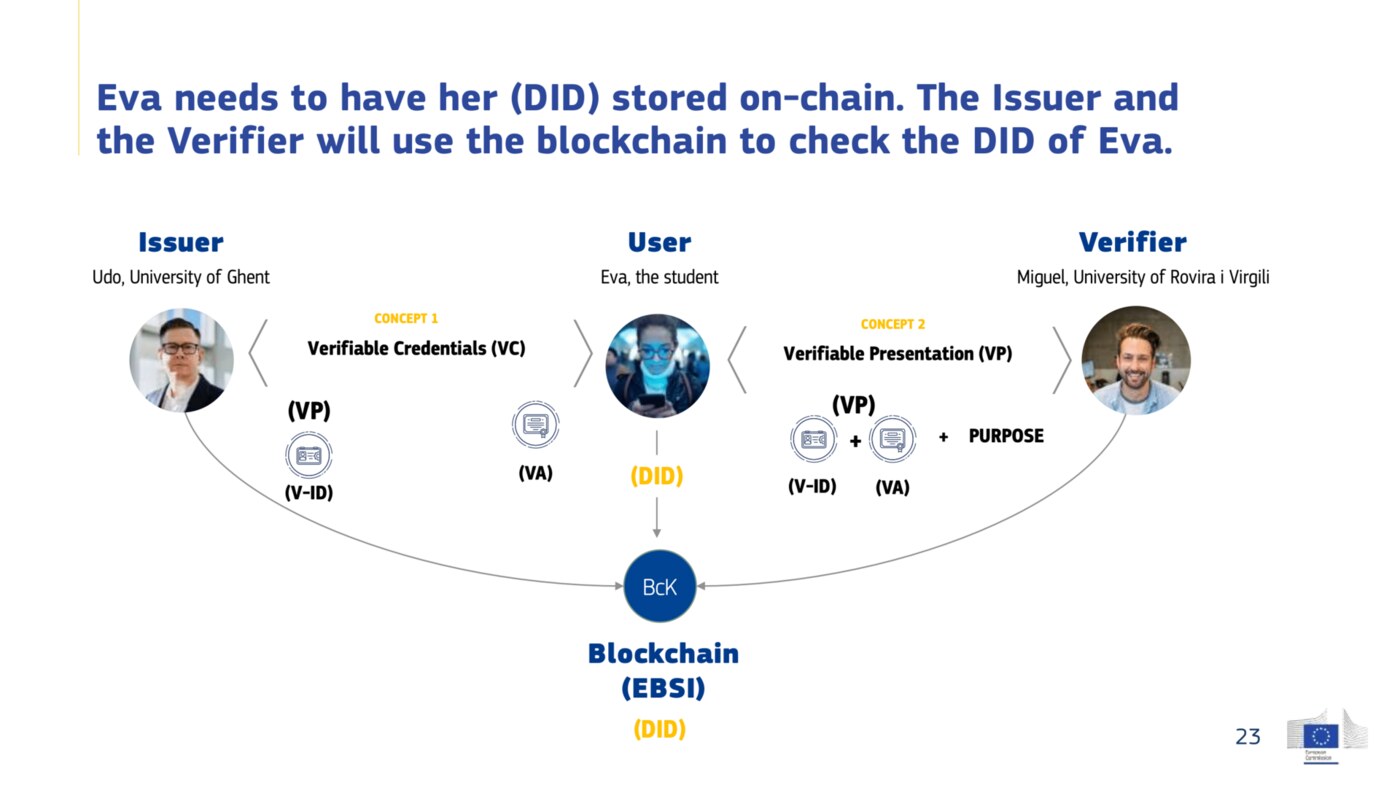
Trong kiến trúc SSI, một bên cấp phát (issuer) ký số một tập hợp các khẳng định (claims) về chủ thể (subject) thành một Verifiable Credential (VC). VC là một cấu trúc dữ liệu tuân thủ đặc tả W3C Verifiable Credentials Data Model v1.1, chứa metadata về người cấp, chủ thể, ngày hết hạn và chữ ký mật mã. Người nắm giữ (holder) lưu trữ VC trong ví danh tính số (identity wallet) và trình bày cho bên xác minh (verifier) khi cần. Bên xác minh kiểm tra chữ ký, tính toàn vẹn và trạng thái thu hồi mà không cần hỏi bên cấp phát trực tiếp.
Khác với mô hình danh tính tập trung nơi dữ liệu cá nhân lưu trữ trên máy chủ của bên cung cấp dịch vụ, SSI chuyển quyền kiểm soát sang tay người dùng. Dữ liệu định danh và chứng chỉ được lưu trữ cục bộ hoặc trong ví điện tử được bảo vệ bằng khóa riêng của người dùng. Cơ quan cấp phát chỉ ký vào VC, không giữ lại bản sao hay có quyền truy cập vào ví. Điều này giảm thiểu rủi ro rò rỉ dữ liệu hàng loạt, tăng cường quyền riêng tư và tuân thủ các quy định như GDPR.
Triển khai thực tế: EBSI và ví danh tính số của EU
Khối Hành chính Châu Âu đang triển khai cơ sở hạ tầng European Blockchain Services Infrastructure (EBSI) làm tiền đề cho khung danh tính tự chủ khu vực châu Âu (ESSIF). Một trường hợp sử dụng tiêu biểu là cấp giấy chứng nhận tốt nghiệp có thể kiểm chứng (verifiable diploma) cho sinh viên. Trường đại học cấp giấy chứng nhận dưới dạng VC ký số, sinh viên lưu trong ví EBSI, và nhà tuyển dụng ở bất kỳ quốc gia thành viên nào cũng có thể xác minh ngay lập tức mà không cần liên hệ trường đại học gốc.
Song song, Hội đồng và Nghị viện Châu Âu đã thông qua quy định về Khung Danh tính Số Châu Âu (European Digital Identity Framework), bắt buộc các nước thành viên cung cấp ví danh tính số thống nhất (EUDI Wallet) cho công dân trước năm 2026. Ví này sẽ lưu trữ bằng lái xe, bằng cấp, giấy phép kinh doanh và nhiều loại chứng chỉ hành chính khác dưới dạng VC, cho phép trình chiếu chéo biên giới mà không cần bản gốc giấy. Đây là bước ngoát chuyển SSI từ khái niệm lý thuyết sang cơ sở hạ tầng quốc gia quy mô lớn.
Lợi ích và thách thức khi áp dụng SSI
Lợi ích cốt lõi của SSI bao gồm quyền kiểm soát dữ liệu cá nhân, giảm phụ thuộc vào nhà cung cấp danh tính đơn lẻ, khả năng tương tác chéo nền tảng nhờ chuẩn W3C, và an ninh tốt hơn do không có điểm lỗi đơn lẻ (single point of failure) như cơ sở dữ liệu tập trung. Tuy nhiên, thách thức vẫn còn là khả năng tương tác giữa các phương thức DID khác nhau, trải nghiệm người dùng khi quản lý khóa riêng (mất khóa thì mất danh tính), và quy trình thu hồi chứng chỉ (revocation) cần đồng bộ hóa giữa người cấp, người nắm và người xác minh. Các nỗ lực như EBSI, DIF (Decentralized Identity Foundation) và các tập đoàn công nghệ lớn đều đang cùng nhau giải quyết các vấn đề này để đưa SSI đến quy mô hàng trăm triệu người dùng.
Nguồn tham khảo
- W3C DID Core v1.0 – đặc tả chuẩn hoá định danh phi tập trung và cấu trúc DID Document.
- W3C Verifiable Credentials Data Model v1.1 – mô hình dữ liệu chứng nhận có thể kiểm chứng.
- Trang giới thiệu EBSI – hạ tầng blockchain dịch vụ của Liên minh châu Âu và các trường hợp dùng thực tế.
- Khung Danh tính Số Châu Âu – chính sách ví danh tính số thống nhất EUDI Wallet.
- Bài viết Self-sovereign identity trên Wikipedia – lịch sử và bối cảnh phát sinh của mô hình danh tính tự chủ.