Luật AI EU là bộ quy định của Liên minh châu Âu có hiệu lực từ tháng 8 năm 2024, nhằm đặt ra khung pháp lý thống nhất cho mọi hệ thống trí tuệ nhân tạo được đưa ra thị trường hoặc sử dụng tại EU. Điểm cốt lõi của nó là cách phân loại hệ thống theo bốn mức rủi ro, mỗi mức gắn với một bộ nghĩa vụ riêng, từ cấm tuyệt đối cho tới không phải đăng ký.
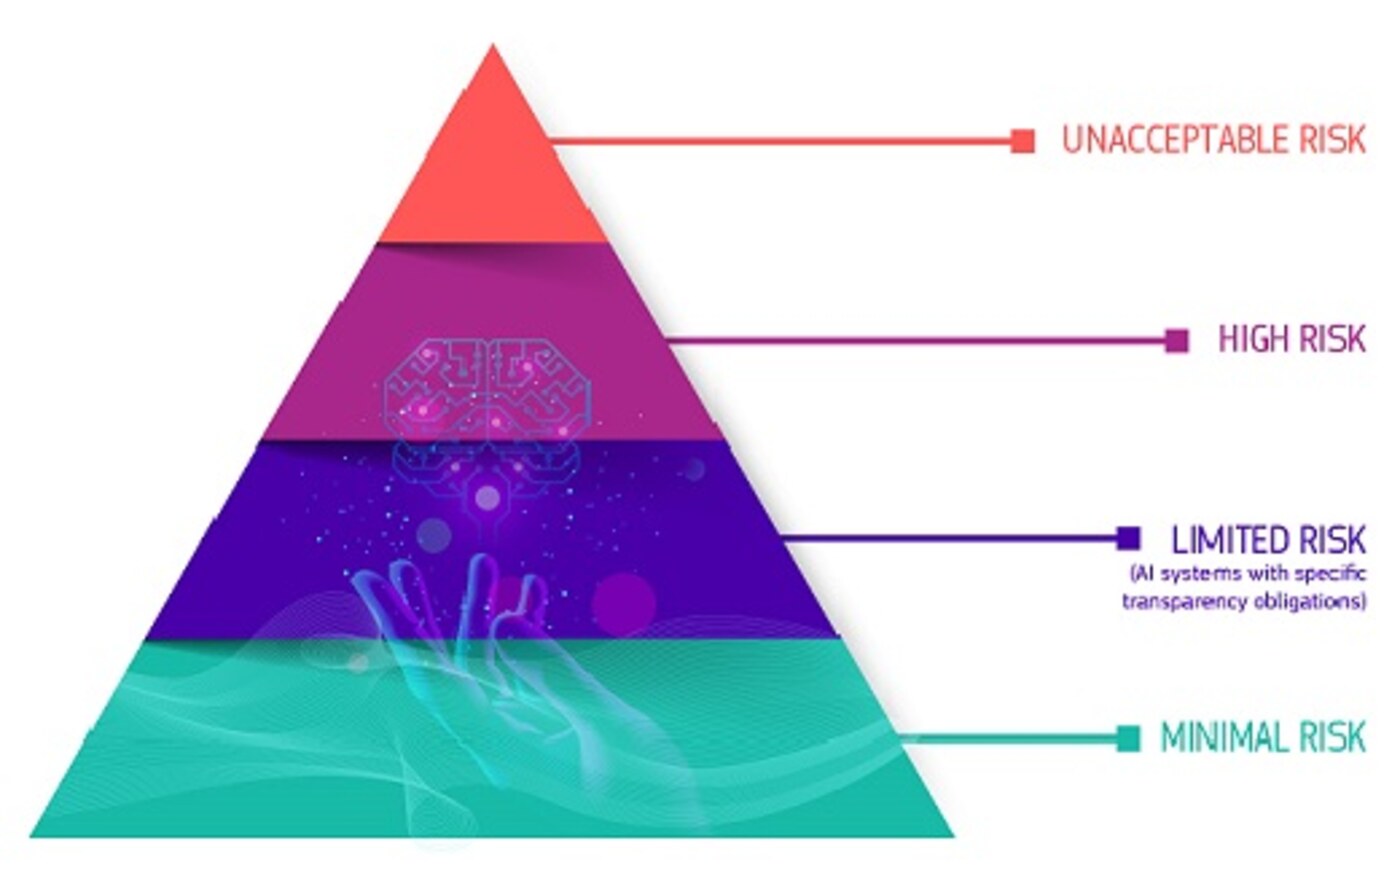
Bốn mức rủi ro và nghĩa vụ đi kèm
Mức đầu tiên là rủi ro không chấp nhận được. Các thực hành bị cấm hoàn toàn và đã có hiệu lực từ tháng 2 năm 2025, gồm chấm điểm xã hội bằng AI, kỹ thuật thao túng hành vi có hậu quả, phân loại sinh trắc học để suy luận thuộc tính nhạy cảm, nhận diện sinh trắc học từ xa thời gian thực tại nơi công cộng cho mục đích thực thi pháp luật, thu thập khuôn mặt từ internet hoặc camera giám sát, và nhận diện cảm xúc tại nơi làm việc và trường học.
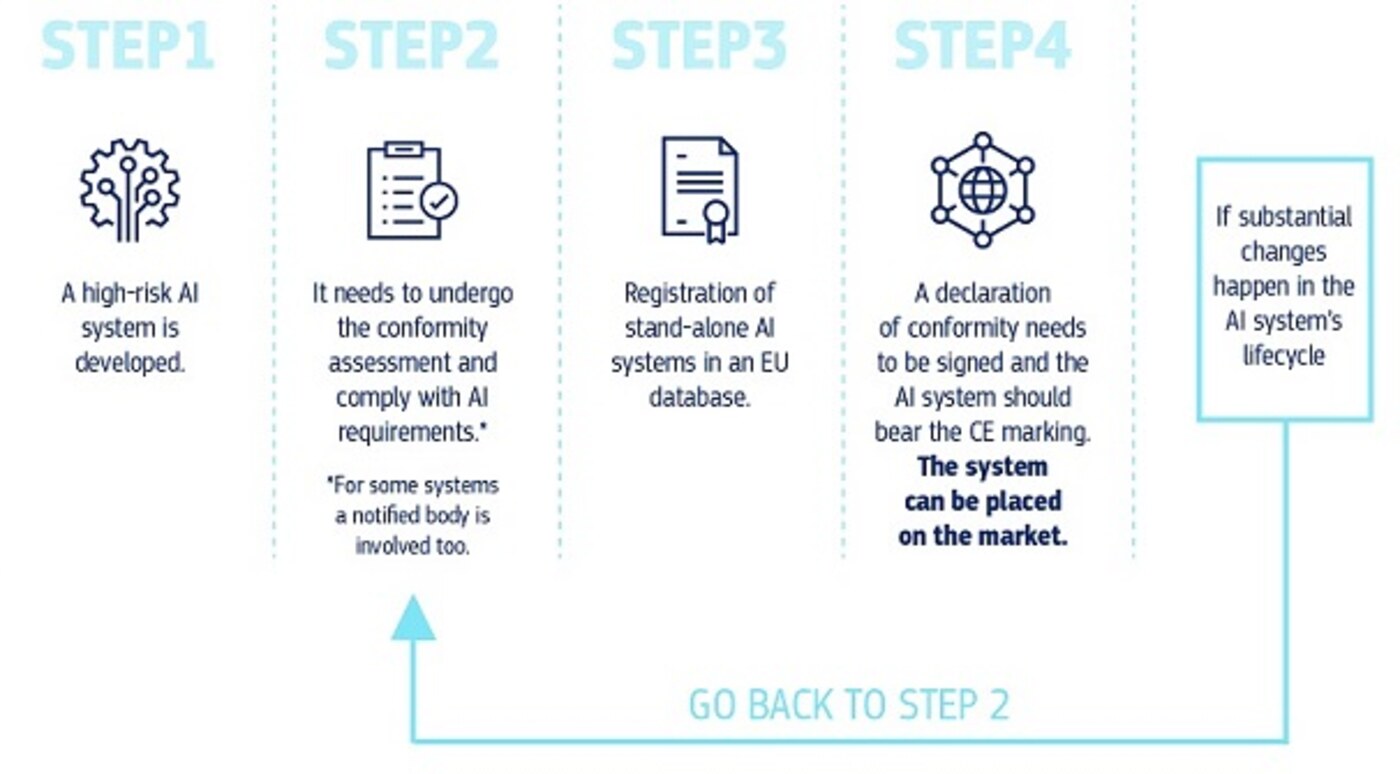
Mức thứ hai là rủi ro cao, dành cho hệ thống dùng làm thành phần an toàn của sản phẩm đã được định nghĩa, cùng với các tình huống liệt kê trong phụ lục III như tuyển dụng và quản lý nhân sự, chấm điểm tín dụng, tiếp cận giáo dục, thành phần an toàn hạ tầng trọng yếu, và hỗ trợ thực thi pháp luật. Các hệ thống này phải có hệ thống quản lý chất lượng, tài liệu kỹ thuật, tuyên bố về sự phù hợp, đánh dấu CE và đăng ký vào cơ sở dữ liệu EU.
Mức thứ ba là rủi ro hạn chế, hay còn gọi là rủi ro minh bạch. Áp dụng cho chatbot, nội dung tổng hợp và deepfake. Nghĩa vụ không nặng như rủi ro cao nhưng bắt buộc phải thông báo: người dùng phải được cho biết họ đang tương tác với AI, nội dung âm thanh hình ảnh và văn bản tổng hợp phải được đánh dấu bằng phương tiện máy đọc được, và video deepfake phải tiết lộ nguồn gốc nhân tạo.
Mức thứ tư là rủi ro tối thiểu, gồm phần lớn ứng dụng như bộ lọc thư rác, game và các công cụ tiêu dùng. Không có nghĩa vụ riêng ngoài yêu cầu chung về kỹ năng AI.
| Mức rủi ro | Ví dụ | Nghĩa vụ chính | Mức phạt tối đa |
|---|---|---|---|
| Không chấp nhận được | Chấm điểm xã hội, deepfake trẻ em | Cấm tuyệt đối | 35 triệu euro hoặc 7% doanh thu |
| Rủi ro cao | Tuyển dụng, chấm điểm tín dụng | Đánh giá phù hợp, đăng ký, dấu CE | 15 triệu euro hoặc 3% doanh thu |
| Rủi ro hạn chế | Chatbot, nội dung tổng hợp | Công bố và đánh dấu nguồn gốc AI | 15 triệu euro hoặc 3% doanh thu |
| Rủi ro tối thiểu | Bộ lọc thư rác, game | Không có nghĩa vụ riêng | Không áp dụng |
Phân biệt nhà cung cấp và bên triển khai
Điểm dễ nhầm nhất khi đọc luật là phân biệt hai vai trò. Nhà cung cấp là bên phát triển hệ thống AI hoặc mô hình rồi đưa ra thị trường với tên thương hiệu của mình, họ gánh phần lớn nghĩa vụ: đánh giá phù hợp, hệ thống quản lý chất lượng, tài liệu kỹ thuật, tuyên bố phù hợp, đăng ký, và giữ nhật ký vận hành. Bên triển khai là bên dùng hệ thống theo chức năng chuyên nghiệp của mình, ví dụ một công ty tuyển dụng dùng hệ thống sàng lọc hồ sơ, và họ phải tuân theo hướng dẫn sử dụng, bảo đảm giám sát của con người, kiểm soát chất lượng dữ liệu đầu vào, theo dõi hoạt động và báo cáo sự cố.
Với mô hình đa năng, có thêm một tầng nghĩa vụ riêng. Nhà cung cấp mô hình đa năng phải lập tài liệu kỹ thuật, cung cấp thông tin cho bên triển khai hạ tầng, áp dụng chính sách bản quyền theo luật bản quyền thờ gian số, và công bố bản tóm tắt nội dung dữ liệu huấn luyện. Nếu mô hình có rủi ro hệ thống, thường áp dụng từ ngưỡng 10 mũ 25 phép tính, nhà cung cấp phải thêm đánh giá mô hình, thử nghiệm đối kháng, đánh giá và giảm thiểu rủi ro hệ thống, báo cáo sự cố nghiêm trọng và bảo đảm an ninh mạng. Mô hình mã nguồn mở được miễn một phần nghĩa vụ, trừ khi rơi vào nhóm rủi ro hệ thống.
Lộ trình áp dụng và cơ quan quản lý
Luật không áp dụng tất cả cùng lúc. Lệnh cấm và yêu cầu kỹ năng AI đã có hiệu lực từ tháng 2 năm 2025. Nghĩa vụ với mô hình đa năng và khung quản trị áp dụng từ tháng 8 năm 2025. Nghĩa vụ minh bạch của bài 50 chính thức áp dụng từ tháng 8 năm 2026. Các nghĩa vụ rủi ro cao theo phụ lục III được dời lên tháng 12 năm 2027, còn nhóm phụ lục I áp dụng từ tháng 8 năm 2028. Nghị định sửa đổi Digital Omnibus đã kéo dài một số mốc này so với bản luật gốc.
Bên trong Ủy ban châu Âu, Văn phòng AI đóng vai trò thực thi với hơn 125 nhân sự và sáu đơn vị chuyên môn. Văn phòng này có quyền đánh giá mô hình đa năng, yêu cầu thông tin, áp dụng biện pháp sửa chữa và trực tiếp xử phạt các nhà cung cấp mô hình đa năng. Bên cạnh là AI Board gồm đại diện các nước thành viên, Hội đồng khoa học độc lập và Diễn đàn tư vấn với sự tham gia của doanh nghiệp, doanh nghiệp vừa và nhỏ, giới học thuật và xã hội dân sự. Bộ luật cũng thừa nhận Bộ quản lý dữ liệu chủ động và Luật bảo vệ dữ liệu cá nhân vẫn áp dụng đầy đủ, điều 2 khoản 7 nêu rõ quy định này không tạo cơ sở pháp lý mới cho quyết định tự động theo luật dữ liệu.
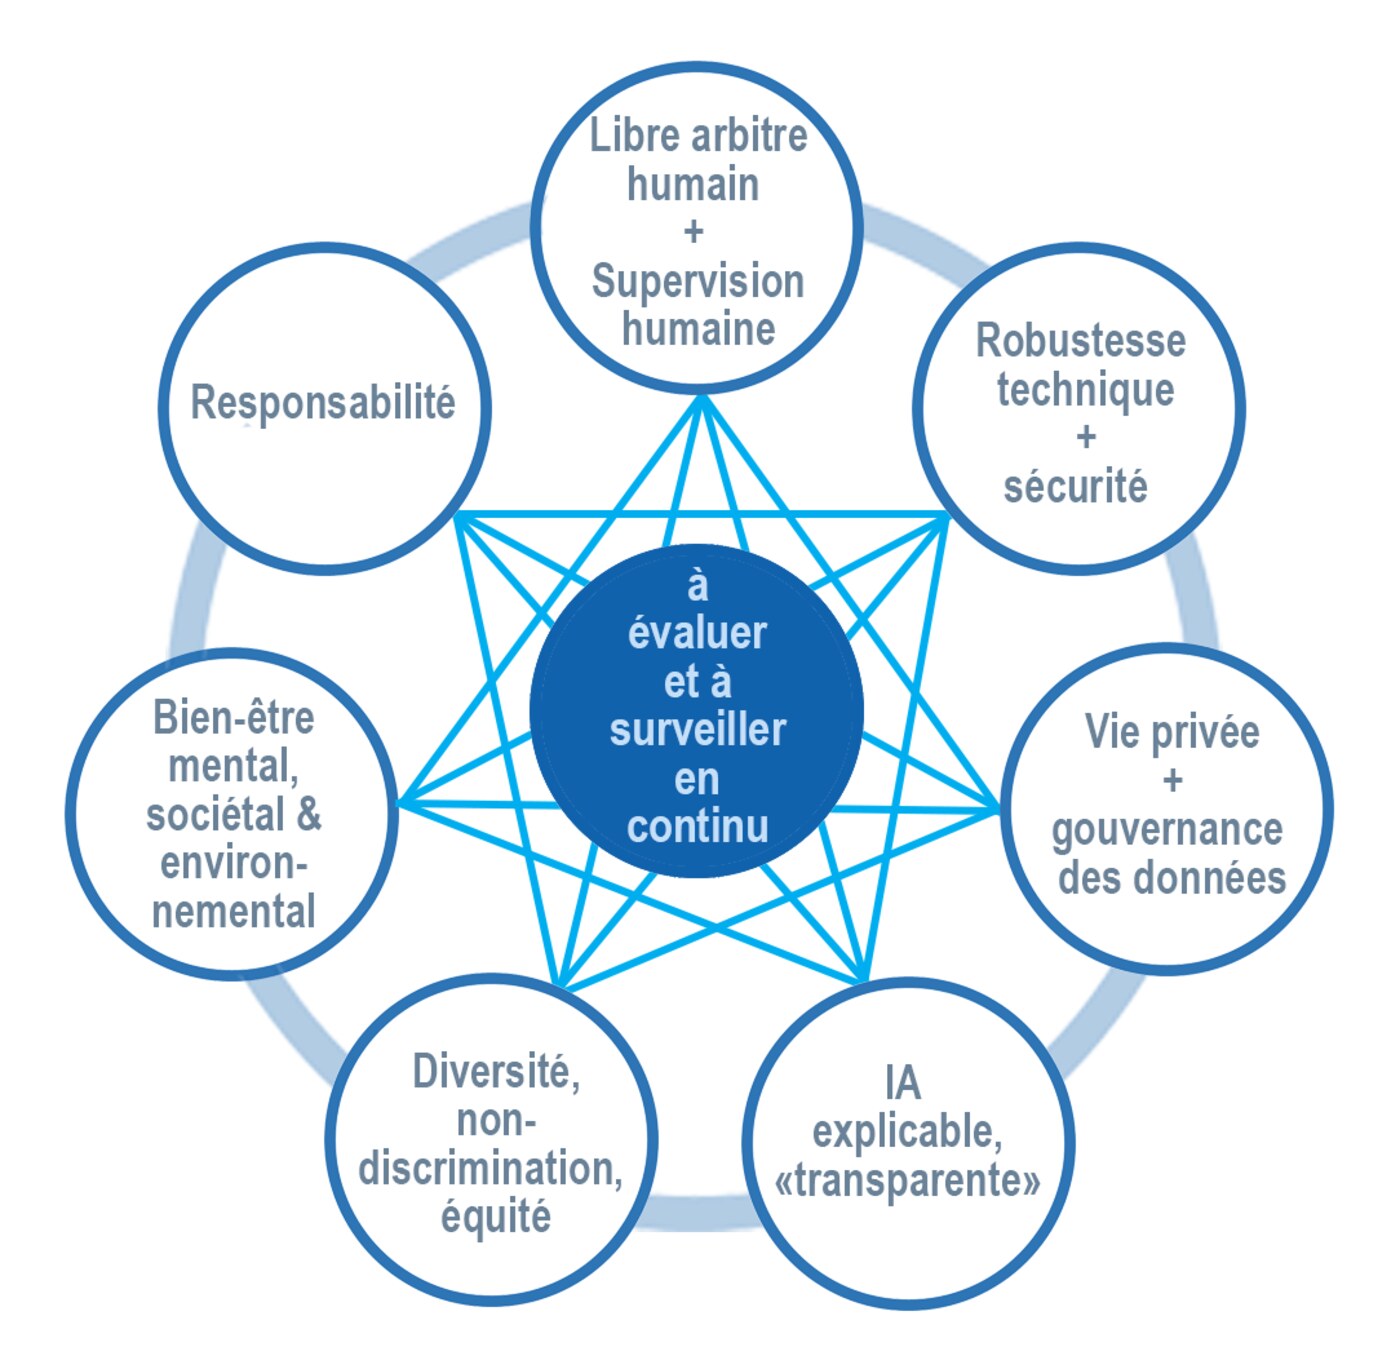
Bảy yêu cầu của AI đáng tin cậy
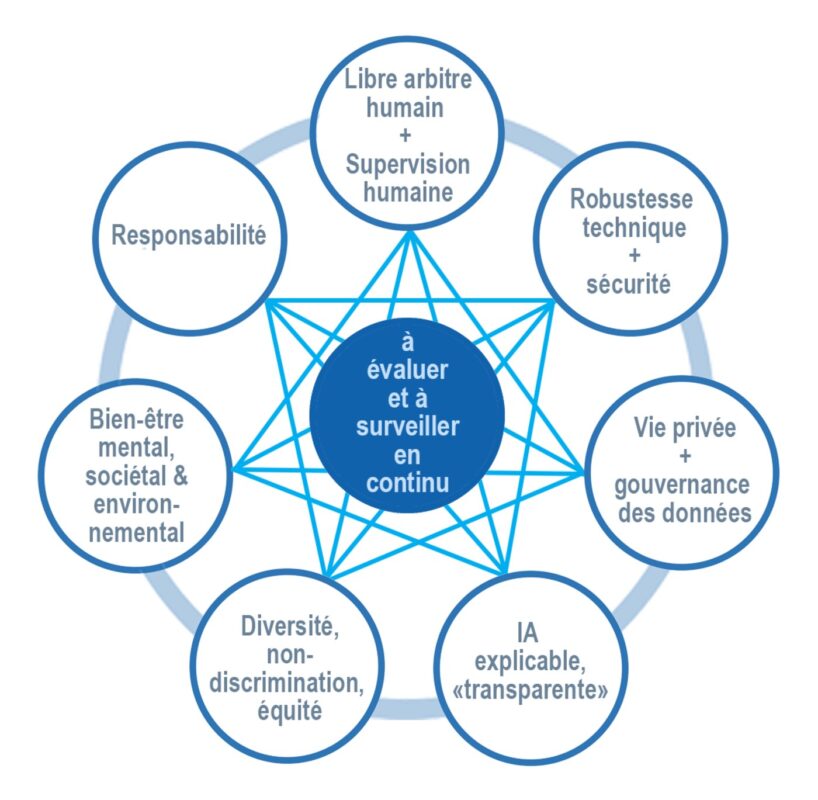
Ngoài phân loại rủi ro, luật còn đặt ra các yêu cầu cơ bản về phẩm chất mà hệ thống phải đáp ứng: chất lượng kỹ thuật và an toàn, có sự giám sát của con người, riêng tư và bảo mật dữ liệu, minh bạch và khả năng giải thích, đa dạng, tác động xã hội và môi trường, cùng khả năng chịu trách nhiệm. Đây là khung nguyên tắc áp dụng cho mọi hệ thống, kể cả những hệ thống rủi ro tối thiểu.
Chuẩn bị cho doanh nghiệp Việt Nam
- Xác định bạn thuộc vai trò nào. Nếu chỉ dùng công cụ của bên khác, bạn là bên triển khai; nếu phát triển và bán ra sản phẩm mang tên mình, bạn là nhà cung cấp.
- Lập sổ vận hành AI. Danh mục hệ thống, mục đích sử dụng, pháp nhân, quy trình giám sát và xử lý khiếu nại. Đây là tài liệu bắt buộc với nhóm rủi ro cao.
- Chuẩn bị minh bạch nội dung tổng hợp. Gắn nhãn máy đọc được cho ảnh, âm thanh, video và văn bản do AI tạo ra.
- Theo dõi thay đổi luật. Lộ trình vẫn đang được điều chỉnh qua các gói sửa đổi, nên mốc áp dụng có thể dịch.
- Cân nhắc tác động ngoài EU. Luật áp dụng khi kết quả đầu ra của hệ thống được sử dụng tại EU, kể cả khi nhà phát triển đặt ở nước khác.
Tài liệu tham khảo: trang khung pháp lý AI của Ủy ban châu Âu, tóm tắt mức cao của Luật AI EU, dòng thời gian áp dụng, điều 50 về nghĩa vụ minh bạch, điều 53 về nghĩa vụ của mô hình đa năng, điều 99 về mức phạt và trang Văn phòng AI.