Sự cố CrowdStrike là gì: nguyên nhân gốc rễ và cách khắc phục
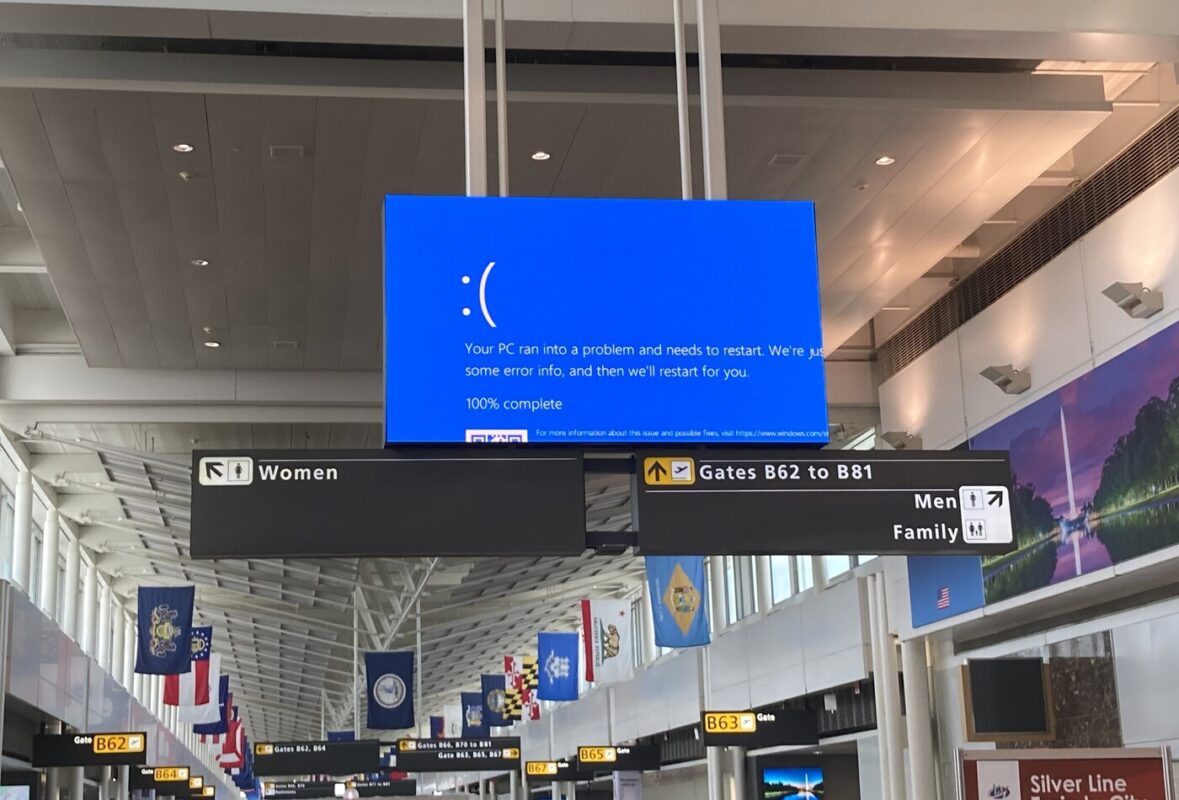
Sự cố CrowdStrike là một sự cố công nghệ toàn cầu xảy ra vào ngày 19 tháng 7 năm 2024, khi một bản cập nhật cấu hình của Falcon sensor gây ra màn hình xanh chết chóc (BSOD) trên hàng triệu thiết bị Windows, làm tê liệt hệ thống của hàng không, ngân hàng, y tế và nhiều ngành khác. Sự cố bắt nguồn từ lỗi logic trong Channel File 291 — một file cấu hình của sensor bảo mật, không phải từ mã độc hoặc tấn công mạng.
Nguyên nhân gốc rễ: Channel File 291
Theo báo cáo kỹ thuật chính thức của CrowdStrike, sự cố được kích hoạt bởi một bản cập nhật nội dung (content configuration update) được phát hành lúc 04:09 UTC ngày 19/7/2024. Bản cập nhật này chứa một lỗi logic trong Channel File 291 (tên file bắt đầu bằng C-00000291-*.sys), nằm trong thư mục C:WindowsSystem32driversCrowdStrike. File này điều khiển cách Falcon sensor kiểm tra thực thi named-pipe nhằm phát hiện các framework C2 phổ biến, nhưng lỗi logic đã khiến kernel Windows gặp BSOD ngay khi driver nạp file cấu hình này. CrowdStrike đã phát hành bản vá lúc 05:27 UTC cùng ngày, tuy nhiên các máy đã bị ảnh hưởng vẫn cần can thiệp thủ công để phục hồi.
Phạm vi ảnh hưởng: 8,5 triệu thiết bị Windows
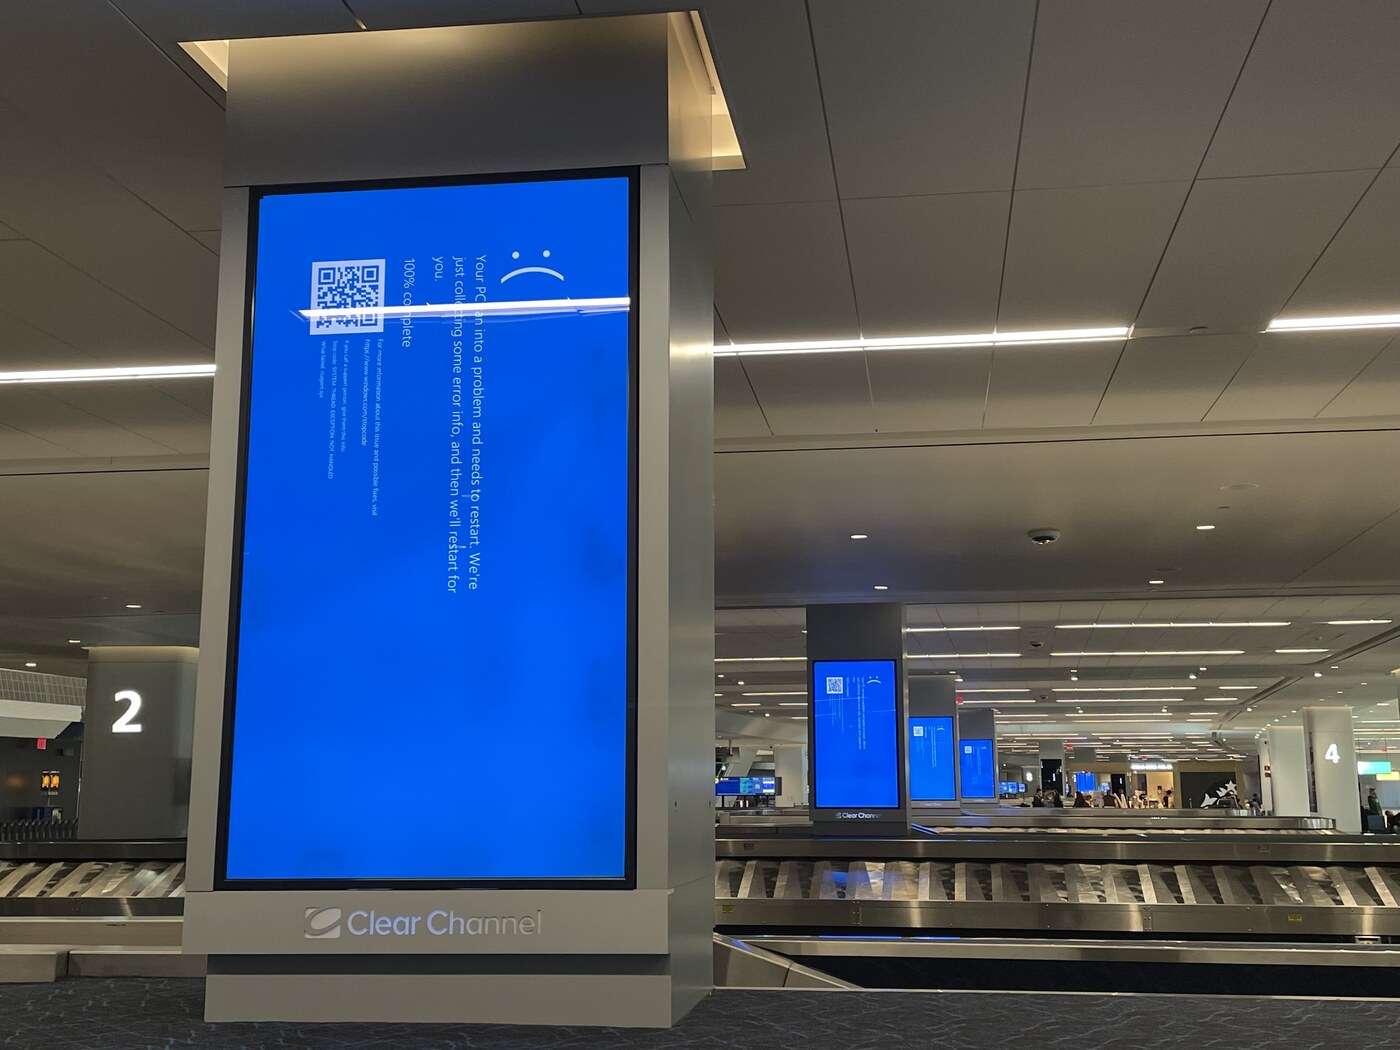
Microsoft xác nhận sự cố ảnh hưởng đến khoảng 8,5 triệu thiết bị Windows — chỉ dưới 1% tổng số máy Windows trên toàn cầu — nhưng tác động kinh tế khổng lồ do các doanh nghiệp chạy dịch vụ quan trọng trên các máy này. Các ngành bị ảnh hưởng nặng nề nhất bao gồm:
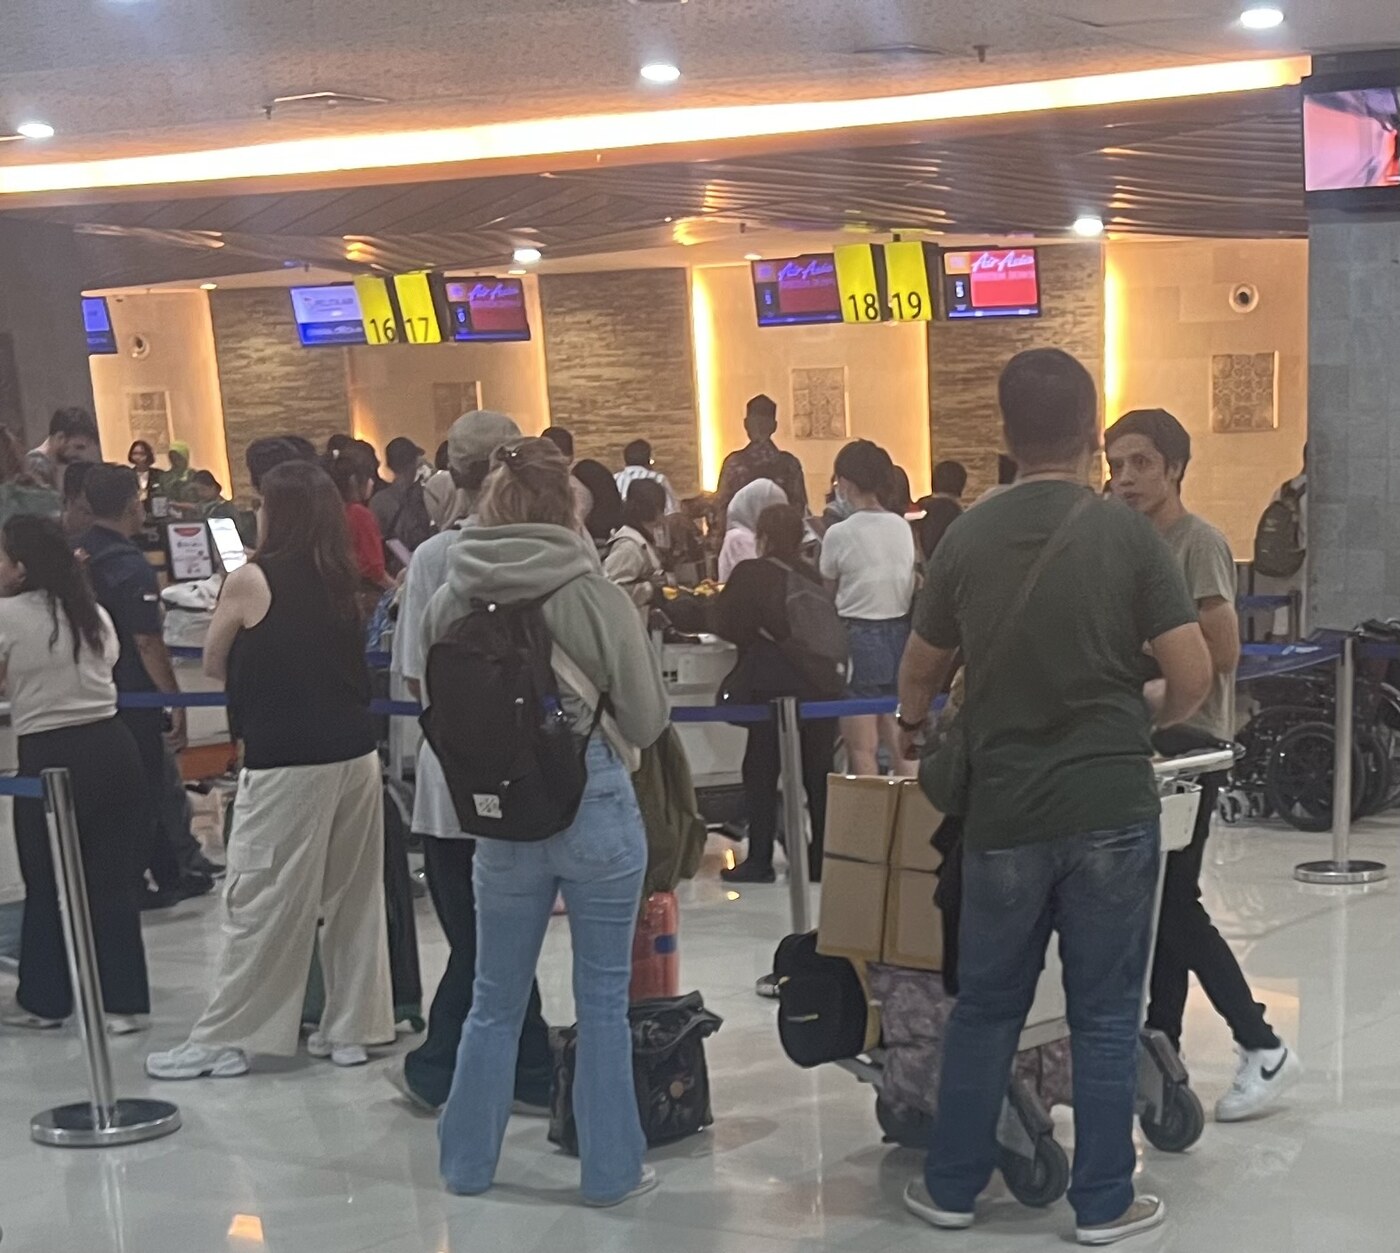
- Hàng không: Delta, United, American Airlines buộc phải dừng bay hàng nghìn chuyến, hành khách xếp hàng check-in thủ công tại sân bay.
- Ngân hàng & tài chính: nhiều ngân hàng không thể xử lý giao dịch, ATM ngừng hoạt động.
- Y tế: bệnh viện trì hoãn ca phẫu thuật, không truy cập được hồ sơ bệnh án điện tử.
- Phát thanh & truyền hình: nhiều đài truyền hình không thể phát sóng bình thường.
Mức ảnh hưởng được đưa tin ngay trong ngày xảy ra sự cố bởi The Verge và BBC.
Quy trình khắc phục: boot Safe Mode và xóa file cấu hình
Vì lỗi xảy ra ở cấp độ kernel trước khi Windows load hoàn tất, cách khôi phục duy nhất là boot vào Safe Mode hoặc Windows Recovery Environment (WinRE), sau đó xóa file cấu hình gây sự cố và reboot lại bình thường. Các bước chi tiết:
- Khởi động lại máy và vào Safe Mode (giữ Shift khi bấm Restart → Troubleshoot → Advanced options → Startup Settings → Restart → bấm 4 hoặc F4).
- Mở File Explorer, điều hướng đến
C:WindowsSystem32driversCrowdStrike. - Tìm và xóa file có tên bắt đầu bằng
C-00000291-và có timestamp vào 04:09 UTC ngày 19/7/2024. - Khởi động lại máy bình thường.
Đối với máy ổ cứng được mã hóa BitLocker, cần nhập khóa khôi phục BitLocker trước khi truy cập được ổ cứng để xóa file. Quy trình này phải thực hiện “fingers on keyboards” — kỹ thuật viên phải vật lý tiếp cận từng máy, do đó quy mô doanh nghiệp có thể mất nhiều ngày để khôi phục hoàn toàn.
Bài học về an ninh chuỗi cung ứng phần mềm
Sự cố CrowdStrike là một bài học điển hình về rủi ro chuỗi cung ứng phần mềm (supply chain risk). Một bản cập nhật nhỏ của một nhà cung cấp bảo mật hàng đầu đã lan truyền tức thì đến hàng triệu điểm cuối (endpoint) trên toàn cầu. Các chuyên gia bảo mật nhấn mạnh:
- Cần triển khai quy trình kiểm thử phân đoạn (staged rollout) cho các cập nhật kernel-level thay vì phát hành đồng loạt toàn cầu.
- Doanh nghiệp nên có kế hoạch khẩn cấp (runbook) cho việc khôi phục hàng loạt endpoint khi driver kernel bị lỗi.
- Ngay sau sự cố, các tác nhân xấu đã lợi dụng dịp này để gửi email lừa đảo mạo danh hỗ trợ CrowdStrike, khai thác nỗi lo lắng của quản trị viên — một làn sóng phishing đi kèm sự cố chuỗi cung ứng.
Hậu quả dài hạn và cải tiến ngành công nghiệp
Hàng tháng sau sự cố, nhiều tổ chức đã xem lại chiến lược triển cập nhật phần mềm kernel-level, chuyển sang mô hình triển khai theo giai đoạn (phased rollout) hoặc canary deployment để hạn chế phạm vi nếu lỗi tương tự xảy ra lại. Các nhà cung cấp EDR và endpoint protection đã công bố lộ trình cải tiến quy trình kiểm thử tự động hóa, mô phỏng môi trường sản xuất quy mô lớn trước khi phát hành cập nhật cấu hình. Các cơ quan quản lý như CISA (Mỹ) và ENISA (EU) cũng đã phát hành tư liệu hướng dẫn doanh nghiệp xây dựng kế hoạch khẩn cấp (incident response plan) bao gồm cả kịch bản sập hệ thống toàn cầu do cập nhật driver. Sự kiện này làm dấy lên cuộc thảo luận sôi nổi về sự cân bằng giữa an ninh chủ động (proactive security) và ổn định vận hành (operational stability) — một bài học quan trọng cho toàn bộ ngành an ninh mạng.
Phản hồi của CrowdStrike và Microsoft
CrowdStrike đã phát hành hướng dẫn khắc phục chi tiết trên hub remediation chính thức, công bố nguyên nhân gốc rễ minh bạch và cam kết cải tiến quy trình kiểm thử. Microsoft, dù khẳng định đây không phải sự cố của Microsoft, đã hỗ trợ khách hàng với công cụ tự động hóa khôi phục và phối hợp chặt chẽ với CrowdStrike để giảm thiểu tác động. Cả hai đều nhấn mạnh sự kiện này làm nổi bật sự phụ thuộc lẫn nhau sâu sắc trong hệ sinh thái công nghệ: đám mây, nền tảng hệ điều hành, và nhà cung cấp bảo mật đều liên kết chặt chẽ.
Nguồn tham khảo: bài viết CrowdStreak (phân tích nguyên nhân), hub khắc phục của CrowdStrike, blog Microsoft, The Verge, BBC, Wikipedia (dòng thời gian) và cảnh báo an ninh CrowdStrike.